با افزایش پیچیدگی حملات سایبری، گسترش زیرساختهای ابری و رشد حجم اطلاعات دیجیتال، شناسایی و مقابله با تهدیدات امنیتی به یکی از چالشهای مهم سازمانها تبدیل شده است. ابزارهای سنتی امنیت اطلاعات همچنان نقش مهمی در حفاظت از شبکهها دارند، اما بررسی حجم گسترده رویدادهای امنیتی و شناسایی رفتارهای غیرعادی با استفاده از روشهای دستی و قوانین ثابت، همیشه امکانپذیر نیست.
در چنین شرایطی، هوش مصنوعی در امنیت سایبری بهعنوان یکی از فناوریهای مؤثر در شناسایی تهدیدات، تحلیل رفتار کاربران، کشف بدافزارها و کمک به پاسخگویی به حوادث مطرح شده است. الگوریتمهای یادگیری ماشین میتوانند دادههای امنیتی را پردازش کرده و الگوهایی را شناسایی کنند که تشخیص آنها برای کارشناسان زمانبر است.
اما آیا هوش مصنوعی میتواند جایگزین متخصصان امنیت شود؟ آیا استفاده از AI به معنای جلوگیری کامل از حملات سایبری است؟ در ادامه، نحوه عملکرد این فناوری، مهمترین کاربردهای عملی، مزایا، محدودیتها و روشهای استفاده از آن در سازمانها را بررسی میکنیم.
هوش مصنوعی در امنیت سایبری به استفاده از فناوریهایی مانند یادگیری ماشین (Machine Learning)، یادگیری عمیق (Deep Learning) و مدلهای زبانی برای تحلیل دادههای امنیتی، شناسایی فعالیتهای مشکوک و کمک به مدیریت تهدیدات گفته میشود.
سیستمهای امنیتی مبتنی بر AI میتوانند اطلاعات مربوط به فعالیت کاربران، ترافیک شبکه، رویدادهای سیستمعامل و رفتار نرمافزارها را بررسی کنند. سپس با استفاده از مدلهای تحلیلی، الگوهای غیرمعمول یا نشانههای احتمالی حمله را شناسایی کرده و به کارشناسان امنیت هشدار دهند.
برای مثال، اگر یک حساب کاربری که معمولاً در ساعات اداری فعالیت دارد، نیمهشب از موقعیتی غیرمعمول وارد شبکه شود و حجم زیادی از اطلاعات حساس را دریافت کند، سیستم تحلیل رفتار ممکن است این مجموعه فعالیتها را مشکوک تشخیص دهد.
هدف اصلی استفاده از هوش مصنوعی، افزایش توانایی شناسایی تهدیدات و کمک به تصمیمگیری سریعتر و دقیقتر کارشناسان امنیت است؛ نه حذف کامل دخالت انسان از فرایندهای دفاع سایبری.
بسیاری از ابزارهای سنتی امنیت سایبری، مانند سیستمهای تشخیص نفوذ و آنتیویروسها، برای شناسایی تهدیدات از امضاهای شناختهشده یا قوانین از پیش تعریفشده استفاده میکنند. با افزایش پیچیدگی انواع حملات سایبری، تکیه صرف بر این روشها ممکن است برای شناسایی الگوهای جدید حمله کافی نباشد.
در روش Signature-Based Detection، سیستم ویژگیهای یک فایل یا فعالیت را با الگوهای مخرب ثبتشده مقایسه میکند. این روش برای تشخیص بسیاری از تهدیدات شناختهشده مؤثر است، اما ممکن است در شناسایی نمونههای جدید یا تغییریافته محدودیت داشته باشد.
از طرف دیگر، سامانههای سازمانی روزانه حجم زیادی از گزارشهای امنیتی یا Security Logs تولید میکنند. بررسی دستی تمام این اطلاعات میتواند باعث افزایش زمان تحلیل و خستگی کارشناسان از تعداد زیاد هشدارها شود؛ مشکلی که با عنوان Alert Fatigue شناخته میشود.
هوش مصنوعی میتواند با تحلیل رفتاری و بررسی ارتباط میان رویدادهای مختلف، این محدودیتها را تا حدودی کاهش دهد. البته روشهای مبتنی بر AI نیز خطاپذیر هستند و بهترین نتیجه معمولاً از ترکیب تشخیص مبتنی بر امضا، قوانین امنیتی، تحلیل رفتاری و نظارت انسانی حاصل میشود.
|
معیار |
امنیت سایبری سنتی |
امنیت سایبری مبتنی بر AI |
|---|---|---|
|
شناسایی تهدید |
قوانین و امضاهای مشخص |
تحلیل رفتار و الگوهای داده |
|
پردازش اطلاعات |
قواعد ثابت و بررسی کارشناسی |
تحلیل الگوریتمی حجم گسترده داده |
|
تشخیص رفتار غیرعادی |
وابسته به قوانین تعریفشده |
شناسایی انحراف از الگوهای معمول |
|
اولویتبندی هشدارها |
قوانین و امتیازهای ثابت |
امتیازدهی پویا با کمک مدلهای تحلیلی |
|
پاسخ به حوادث |
دستی یا خودکارسازی مبتنی بر قواعد |
کمک هوشمند به تحلیل و خودکارسازی کنترلشده |
|
محدودیت اصلی |
دشواری تشخیص برخی الگوهای جدید |
وابستگی به کیفیت داده و احتمال خطای مدل |
نکته مهم این است که امنیت سایبری مبتنی بر هوش مصنوعی جایگزین کامل فناوریهای سنتی نیست. سازمانها برای ایجاد دفاع مؤثر باید این روشها را در کنار یکدیگر استفاده کنند.
فرایند تشخیص تهدید با هوش مصنوعی معمولاً از جمعآوری دادههای امنیتی آغاز میشود و پس از تحلیل الگوها و ارزیابی میزان خطر، به تولید هشدار یا پیشنهاد اقدام دفاعی میرسد.
این فرایند بسته به نوع محصول، کیفیت اطلاعات و الگوریتمهای مورد استفاده متفاوت است.
اولین مرحله، جمعآوری اطلاعات از منابع مختلف است. ابزارهای امنیتی میتوانند دادههای مربوط به ورود کاربران، فعالیت دستگاهها، ارتباطات شبکه، اجرای برنامهها و دسترسی به فایلها را ثبت کنند.
به مجموعه این اطلاعات، دادههای تلهمتری امنیتی یا Security Telemetry گفته میشود.
برای مثال، یک سامانه امنیتی ممکن است اطلاعات زیر را دریافت کند:
زمان و موقعیت ورود کاربران به حسابهای سازمانی
میزان انتقال داده میان دستگاهها و سرورها
اجرای فرایندهای غیرمعمول روی سیستمها
تغییرات سطح دسترسی و مجوزهای کاربران
ارتباط با دامنهها و نشانیهای اینترنتی مشکوک
این دادهها میتوانند از طریق ابزارهایی مانند SIEM جمعآوری و برای تحلیل آماده شوند.
کیفیت، کامل بودن و تازگی اطلاعات اهمیت زیادی دارد؛ زیرا حتی مدلهای پیشرفته نیز نمیتوانند براساس دادههای نادرست، نتایج قابلاعتماد تولید کنند.
یادگیری ماشین یکی از فناوریهای اصلی در تشخیص تهدید با هوش مصنوعی است. الگوریتمهای یادگیری ماشین میتوانند از دادههای تاریخی یا نمونههای برچسبگذاریشده برای شناسایی الگوهای مرتبط با فعالیتهای عادی و مخرب استفاده کنند.
در روش تشخیص ناهنجاری یا Anomaly Detection، سیستم به دنبال رفتارهایی میگردد که با الگوی معمول فعالیت تفاوت دارند.
برای نمونه، اگر یک کارمند معمولاً روزانه تعداد محدودی فایل دریافت کند، دانلود ناگهانی هزاران فایل ممکن است بهعنوان یک ناهنجاری شناسایی شود.
البته هر رفتار غیرعادی الزاماً به معنای وقوع حمله نیست. ممکن است کارمند برای انجام یک فعالیت مجاز به اطلاعات بیشتری نیاز داشته باشد. به همین دلیل، نتیجه مدل باید در کنار سایر شواهد امنیتی بررسی شود.
یکی از مشکلات مراکز عملیات امنیت، دریافت تعداد زیادی هشدار با اهمیت متفاوت است. اگر تمام هشدارها در یک سطح بررسی شوند، ممکن است رسیدگی به حوادث حساس به تأخیر بیفتد.
هوش مصنوعی میتواند با ترکیب اطلاعاتی مانند نوع فعالیت، حساسیت دارایی، سابقه رفتار کاربر و دادههای اطلاعات تهدید، به هر رویداد یک امتیاز خطر یا Risk Score اختصاص دهد.
برای مثال، ورود ناموفق به یک حساب معمولی ممکن است خطر محدودی داشته باشد؛ اما اگر چندین تلاش ناموفق با ورود موفق از موقعیتی ناشناخته و دسترسی به اطلاعات حساس همراه شود، اولویت بررسی افزایش پیدا میکند.
این فرایند به کارشناسان کمک میکند منابع خود را روی هشدارهای مهمتر متمرکز کنند.
یادگیری عمیق از شبکههای عصبی برای شناسایی الگوهای پیچیده در دادهها استفاده میکند. این فناوری میتواند در بعضی کاربردها مانند طبقهبندی فایلهای مشکوک، تحلیل ترافیک و شناسایی رفتارهای غیرعادی مفید باشد.
مدلهای زبانی بزرگ یا LLMها نیز کاربرد متفاوتی دارند. این مدلها میتوانند گزارشهای طولانی را خلاصه کنند، اطلاعات مرتبط با یک حادثه را سازماندهی کنند و به پرسشهای کارشناسان درباره دادههای امنیتی پاسخ دهند.
برای مثال، یک تحلیلگر SOC میتواند از دستیار هوشمند بخواهد رویدادهای مرتبط با یک نشانی IP را خلاصه کند و دلایل احتمالی ایجاد هشدار را توضیح دهد.
با این حال، خروجی مدلهای زبانی ممکن است شامل اطلاعات نادرست یا برداشتهای غیرمستند باشد. بنابراین، پیشنهادهای آنها باید براساس دادههای واقعی سیستم اعتبارسنجی شوند.
کاربرد هوش مصنوعی در امنیت اطلاعات تنها به شناسایی حملات محدود نیست. این فناوری در بخشهای مختلفی از چرخه دفاع سایبری، از تشخیص نفوذ تا مدیریت آسیبپذیری و پاسخ به حوادث، مورد استفاده قرار میگیرد.
یکی از مهمترین کاربردهای هوش مصنوعی، تحلیل ترافیک شبکه و شناسایی نشانههای احتمالی نفوذ است.
سیستمهای تشخیص نفوذ یا IDS و فناوریهای Network Detection and Response میتوانند با استفاده از الگوریتمهای یادگیری ماشین، ارتباطات مشکوک و تغییرات غیرمعمول در الگوی ترافیک را شناسایی کنند.
برای مثال، اگر یک دستگاه داخلی ناگهان ارتباطات متعددی با سرورهای ناشناخته برقرار کند یا تلاشهای ورود ناموفق به تعداد زیادی حساب کاربری افزایش یابد، سامانه میتواند فعالیت را برای بررسی بیشتر علامتگذاری کند.
تحلیل هوشمند شبکه بهویژه در محیطهایی اهمیت دارد که تعداد زیادی دستگاه و سرویس به یکدیگر متصل هستند و بررسی تمام ارتباطات بهصورت دستی دشوار است.
آنتیویروسهای مبتنی بر امضا، فایلهای مشکوک را با نمونههای شناختهشده بدافزار مقایسه میکنند. در مقابل، برخی سامانههای مبتنی بر یادگیری ماشین میتوانند علاوه بر ویژگیهای فایل، رفتار آن را نیز تحلیل کنند.
برای مثال، اجرای غیرمعمول فرایندها، تلاش برای تغییر گسترده فایلها یا ایجاد ارتباطات مشکوک ممکن است نشانه فعالیت بدافزار باشد.
این قابلیت در شناسایی بعضی نمونههای جدید و تغییریافته بدافزار اهمیت دارد.
در حملات باجافزاری نیز تحلیل رفتاری میتواند به شناسایی الگوهای احتمالی رمزگذاری مخرب فایلها کمک کند؛ هرچند تشخیص ممکن است پس از آغاز بخشی از فعالیت مخرب رخ دهد.
به همین دلیل، شناسایی بدافزار با هوش مصنوعی باید در کنار کنترلهایی مانند محدودسازی دسترسی، بهروزرسانی نرمافزارها و پشتیبانگیری منظم استفاده شود.
فیشینگ یکی از روشهای متداول سوءاستفاده از اعتماد کاربران است. مهاجمان تلاش میکنند با ارسال پیامهای جعلی، کاربران را به افشای رمز عبور، باز کردن پیوند مخرب یا انجام تراکنش غیرمجاز ترغیب کنند.
هوش مصنوعی میتواند در تحلیل متن ایمیل، الگوی ارسال پیام، اعتبار دامنه، پیوندها و ویژگیهای رفتاری فرستنده به شناسایی پیامهای مشکوک کمک کند.
فناوری پردازش زبان طبیعی یا NLP نیز میتواند برای بررسی نشانههای زبانی و معنایی پیامها به کار رود.
برای مثال، ایمیلی که ظاهراً از مدیر مالی سازمان ارسال شده و درخواست انتقال فوری وجه دارد، ممکن است براساس ترکیبی از ویژگیهای محتوایی و فنی برای بررسی بیشتر علامتگذاری شود.
با گسترش حملات سایبری مبتنی بر هوش مصنوعی، مهاجمان نیز میتوانند پیامهای طبیعیتر و شخصیسازیشده تولید کنند. بنابراین، آموزش کارکنان و استفاده از روشهای مستقل تأیید هویت همچنان ضروری است.
بعضی حملات سایبری از طریق حسابهای کاربری معتبر انجام میشوند. در چنین شرایطی، صرف بررسی نام کاربری و رمز عبور برای شناسایی فعالیت مخرب کافی نیست.
فناوری User and Entity Behavior Analytics یا UEBA با بررسی رفتار کاربران و موجودیتهای شبکه، تلاش میکند فعالیتهای غیرعادی را شناسایی کند.
برای مثال، اگر حساب یک کارمند ناگهان به بخشهایی از شبکه دسترسی پیدا کند که پیش از آن استفاده نمیکرده یا حجم غیرمعمولی از اطلاعات را منتقل کند، سامانه میتواند این رفتار را برای تحلیل بیشتر ثبت کند.
این فناوری در شناسایی برخی تهدیدات داخلی و سوءاستفاده از حسابهای بهخطرافتاده کاربرد دارد.
با این حال، استفاده از تحلیل رفتار کارکنان باید با سیاستهای حریم خصوصی، حداقلسازی داده و کنترل دسترسی به اطلاعات نظارتی همراه باشد.
مرکز عملیات امنیت (SOC) وظیفه پایش، تحلیل و مدیریت رخدادهای امنیتی را بر عهده دارد. کارشناسان این مراکز معمولاً دادههای متعددی از فایروال، سرورها، تجهیزات شبکه و ابزارهای حفاظت از نقاط پایانی دریافت میکنند.
هوش مصنوعی میتواند با خلاصهسازی گزارشها، مرتبط کردن هشدارهای مختلف و پیشنهاد مراحل بررسی، بخشی از فرایند تحلیل را تسریع کند.
برای نمونه، یک سامانه هوشمند ممکن است چند هشدار مربوط به یک دستگاه را به یک پرونده حادثه مرتبط کند، اطلاعات تکمیلی را جمعآوری کرده و گزارشی اولیه برای کارشناس تهیه کند.
در کنار AI، فناوری SOAR امکان هماهنگسازی و خودکارسازی برخی اقدامات را فراهم میکند.
البته تصمیمهایی مانند مسدودسازی گسترده حسابها یا قطع ارتباط سرورهای حیاتی باید مطابق سیاستهای سازمان و با کنترلهای لازم انجام شوند.
سازمانها ممکن است صدها یا هزاران آسیبپذیری در تجهیزات و نرمافزارهای خود داشته باشند. رفع همزمان تمام این موارد معمولاً امکانپذیر نیست و لازم است خطرات مهمتر در اولویت قرار گیرند.
هوش مصنوعی میتواند با ترکیب اطلاعات آسیبپذیریها، اهمیت داراییها، وضعیت مواجهه با اینترنت و دادههای اطلاعات تهدید، به اولویتبندی اقدامات اصلاحی کمک کند.
این رویکرد زمانی اثربخشی بیشتری دارد که در چارچوب مدیریت ریسک امنیت سایبری انجام شود؛ زیرا تصمیمگیری درباره رفع آسیبپذیریها باید علاوه بر شدت فنی، احتمال سوءاستفاده و تأثیر احتمالی آنها بر فعالیت سازمان را نیز در نظر بگیرد.
در این حوزه دو شاخص مهم وجود دارد:
CVSS: معیاری برای بیان شدت فنی آسیبپذیری.
EPSS: مدلی برای برآورد احتمال بهرهبرداری از یک آسیبپذیری منتشرشده در بازه زمانی مشخص.
برای مثال، ممکن است یک آسیبپذیری دارای امتیاز شدت بالا باشد، اما در شرایط فعلی سازمان قابلیت سوءاستفاده محدودی داشته باشد. در مقابل، آسیبپذیری دیگری با شدت کمتر، روی سروری حساس و در معرض اینترنت قرار گرفته باشد.
تحلیل مبتنی بر ریسک کمک میکند تصمیمگیری فقط براساس یک امتیاز انجام نشود.
یکی دیگر از کاربردهای AI در حوزه امنیت دیجیتال، شناسایی تقلب مالی و سوءاستفاده از حسابهای کاربری است.
سامانههای تشخیص تقلب یا Fraud Detection میتوانند الگوهای تراکنش، زمان فعالیت، مشخصات دستگاه و رفتار کاربران را تحلیل کنند.
برای مثال، انجام چند تراکنش غیرمعمول از حسابی که پیش از آن رفتار متفاوتی داشته است، ممکن است نیازمند بررسی بیشتر باشد.
این فناوری در بانکداری دیجیتال، سامانههای پرداخت و فروشگاههای اینترنتی کاربرد دارد. البته استفاده از هوش مصنوعی در این حوزه باید با حفاظت از دادههای شخصی و جلوگیری از مسدودسازی اشتباه تراکنشهای معتبر همراه باشد.
اطلاعات تهدید سایبری یا Cyber Threat Intelligence شامل دادههایی درباره روشهای مهاجمان، زیرساختهای مخرب، آسیبپذیریهای مورد سوءاستفاده و نشانههای نفوذ است.
هوش مصنوعی میتواند اطلاعات منابع مختلف را پردازش کند و ارتباط میان نشانههای تهدید را برای کارشناسان آشکار سازد.
برای مثال، مدلهای تحلیلی ممکن است ارتباط میان یک دامنه مشکوک، نشانی IP و الگوی رفتاری ثبتشده در چند حادثه را شناسایی کنند.
چارچوب MITRE ATT&CK نیز میتواند به دستهبندی روشها و تکنیکهای مهاجمان کمک کند.
در این کاربرد، هدف پیشبینی قطعی زمان وقوع حمله نیست؛ بلکه افزایش آگاهی سازمان از الگوهای تهدید و بهبود آمادگی دفاعی است.
هوش مصنوعی معمولاً بهعنوان قابلیتی در ابزارهای امنیت سایبری موجود استفاده میشود و لزوماً یک سامانه مستقل نیست. میزان استفاده از AI در محصولات مختلف نیز یکسان نیست؛ بعضی ابزارها از یادگیری ماشین برای تشخیص تهدید استفاده میکنند، در حالی که برخی دیگر از مدلهای زبانی برای کمک به تحلیلگران بهره میبرند.
سیستم SIEM وظیفه جمعآوری، نگهداری، تحلیل و همبستهسازی رویدادهای امنیتی را بر عهده دارد. هوش مصنوعی میتواند در چنین ابزارهایی به شناسایی ناهنجاریها، ارتباط دادن رویدادها و اولویتبندی هشدارهای امنیتی کمک کند.
در مقابل، SOAR بیشتر بر هماهنگسازی ابزارها و خودکارسازی فرایندهای پاسخ به حادثه تمرکز دارد.
برای مثال، یک ابزار SIEM ممکن است فعالیت مشکوک یک کاربر را شناسایی کند و سامانه SOAR براساس دستورالعمل تعیینشده، اطلاعات تکمیلی را جمعآوری و پرونده حادثه را برای بررسی به تیم امنیت ارسال کند.
ترکیب این فناوریها میتواند مدیریت رویدادهای امنیتی را کارآمدتر کند، به شرط آنکه قواعد خودکارسازی بهدرستی طراحی و آزمایش شده باشند.
فناوری Endpoint Detection and Response یا EDR برای پایش و شناسایی فعالیتهای مشکوک در دستگاههایی مانند رایانههای کاربران و سرورها استفاده میشود.
برخی راهکارهای EDR با استفاده از یادگیری ماشین، رفتار فرایندها و فایلها را تحلیل میکنند تا نشانههای احتمالی بدافزار یا نفوذ را شناسایی کنند.
فناوری XDR دامنه تحلیل را گسترش میدهد و تلاش میکند دادههای امنیتی چند حوزه، مانند نقاط پایانی، شبکه، ایمیل و سرویسهای ابری را با یکدیگر مرتبط کند.
هوش مصنوعی در این ابزارها میتواند به تشخیص الگوهای پیچیدهتر و کاهش زمان تحلیل برخی حوادث کمک کند.
فایروالهای نسل جدید یا Next-Generation Firewall علاوه بر کنترل ترافیک براساس نشانی و پورت، قابلیتهایی مانند شناسایی برنامهها، بررسی تهدیدها و کنترل دسترسی پیشرفته را ارائه میدهند.
در برخی محصولات، مدلهای یادگیری ماشین برای طبقهبندی ترافیک، تحلیل رفتار ارتباطات و شناسایی الگوهای مشکوک استفاده میشوند.
برای مثال، تغییر غیرمعمول در الگوی ارتباط یک دستگاه ممکن است بهعنوان نشانه احتمالی آلودگی یا سوءاستفاده مورد بررسی قرار گیرد.
البته تمام فایروالهای نسل جدید دارای قابلیت هوش مصنوعی یکسان نیستند و هنگام انتخاب محصول باید امکانات واقعی، محدودیتها و نتایج آزمایش آن بررسی شود.
استفاده صحیح از هوش مصنوعی میتواند کیفیت تحلیل رویدادها و بهرهوری عملیات امنیتی را افزایش دهد. مهمترین مزایای آن به سرعت بررسی تهدیدها، توان پردازش اطلاعات و کمک به تصمیمگیری مرتبط است.
مدلهای هوشمند میتوانند برخی الگوهای مشکوک را بدون نیاز به بررسی دستی تمام دادهها شناسایی کنند. این قابلیت بهویژه در زیرساختهای بزرگ، که تعداد زیادی رویداد امنیتی تولید میشود، ارزشمند است.
یکی از شاخصهای مرتبط، MTTD یا میانگین زمان تشخیص حادثه است.
با این حال، کاهش زمان تشخیص به کیفیت دادهها، دقت مدل و نحوه اتصال ابزارهای امنیتی وابسته است و صرف استفاده از AI چنین نتیجهای را تضمین نمیکند.
کارشناسان SOC زمان زیادی را صرف بررسی هشدارها، جستوجوی اطلاعات و تهیه گزارش میکنند. ابزارهای هوشمند میتوانند بخشی از این فعالیتها را خودکار یا سادهتر کنند.
برای مثال، تهیه خلاصه اولیه حادثه، جمعآوری اطلاعات مرتبط و دستهبندی هشدارها از فعالیتهایی هستند که AI میتواند در آنها نقش داشته باشد.
به این ترتیب، کارشناسان فرصت بیشتری برای تحلیل تهدیدهای پیچیده و تصمیمگیریهای حساس خواهند داشت.
در زیرساختهای سازمانی، دادههای امنیتی از منابع متعددی تولید میشوند. بررسی ارتباط میان این اطلاعات با روشهای دستی دشوار است.
هوش مصنوعی میتواند در پردازش و تحلیل دادههای گسترده به شناسایی الگوهای مشترک کمک کند. برای مثال، چند رویداد کماهمیت در سامانههای مختلف ممکن است در کنار یکدیگر نشانهای از فعالیت مخرب باشند.
البته مدیریت حجم بالای داده به زیرساخت پردازشی مناسب، کنترل کیفیت و طراحی صحیح سامانه نیز نیاز دارد.
یکی از مهمترین مزایای AI، کمک به تخصیص بهتر منابع محدود امنیتی است.
سازمانها معمولاً با تعداد زیادی هشدار، آسیبپذیری و درخواست بررسی مواجه هستند. مدلهای تحلیلی میتوانند با استفاده از دادههای موجود، اطلاعات لازم برای اولویتبندی این موارد را فراهم کنند.
در نتیجه، تیم امنیت میتواند تصمیمهای خود را براساس ترکیبی از شدت تهدید، اهمیت دارایی و احتمال سوءاستفاده تنظیم کند.
با وجود مزایای متعدد، هوش مصنوعی یک راهکار بدون خطا نیست. استفاده نادرست از این فناوری حتی ممکن است باعث ایجاد ریسکهای جدید در زیرساخت سازمان شود.
مدلهای هوش مصنوعی ممکن است فعالیت سالم را مخرب تشخیص دهند یا بعضی حملات واقعی را شناسایی نکنند.
در حالت اول با False Positive یا هشدار مثبت کاذب روبهرو هستیم. در حالت دوم، False Negative رخ میدهد؛ یعنی سیستم موفق به شناسایی یک تهدید واقعی نمیشود.
افزایش هشدارهای اشتباه میتواند فشار کاری کارشناسان را افزایش دهد، در حالی که تشخیص ندادن حملات واقعی ممکن است به تداوم فعالیت مهاجم منجر شود.
به همین دلیل، ارزیابی مدلها باید با شاخصهایی مانند Precision و Recall و بررسی نتایج در محیط عملیاتی انجام شود.
کیفیت خروجی سیستمهای مبتنی بر یادگیری ماشین به دادههایی وابسته است که برای آموزش یا تحلیل دریافت میکنند.
اگر دادهها ناقص، نامتوازن یا قدیمی باشند، مدل ممکن است عملکرد مطلوبی نداشته باشد.
برای مثال، مدلی که فقط با نمونههای محدودی از حملات آموزش دیده است، ممکن است در شناسایی الگوهای جدید یا رفتارهای متفاوت دچار خطا شود.
همچنین تغییر رفتار کاربران و زیرساخت در طول زمان میتواند باعث کاهش دقت مدل شود؛ پدیدهای که با عنوان Model Drift شناخته میشود.
ابزارهای امنیتی ممکن است به اطلاعات حساسی مانند گزارش فعالیت کاربران، مشخصات دستگاهها و محتوای برخی رویدادها دسترسی داشته باشند.
اگر این دادهها بدون کنترل مناسب به سرویسهای هوش مصنوعی خارجی ارسال شوند، احتمال ایجاد مشکلات محرمانگی و انطباق با سیاستهای سازمان وجود دارد.
برای کاهش این ریسک، باید نوع دادههای ارسالی، محل پردازش، مدت نگهداری اطلاعات و مجوزهای دسترسی مشخص شود.
همچنین در موارد حساس، استفاده از مدلهای داخلی یا راهکارهایی با کنترل دقیق بر پردازش اطلاعات میتواند گزینه مناسبی باشد.
سیستمهای هوش مصنوعی نیز میتوانند هدف حملات قرار بگیرند.
در حملات Adversarial Machine Learning، مهاجم تلاش میکند با دستکاری ورودیها یا دادههای مدل، عملکرد آن را تغییر دهد.
برای مثال، در برخی شرایط ممکن است تغییر ویژگیهای یک نمونه مخرب باعث شود مدل طبقهبندیکننده نتواند آن را بهدرستی شناسایی کند.
همچنین سامانههای مبتنی بر مدلهای زبانی ممکن است در برابر حملاتی مانند Prompt Injection آسیبپذیر باشند؛ بهخصوص زمانی که به منابع داده غیرقابلاعتماد یا ابزارهای اجرایی متصل هستند.
این موضوع در حوزه تخصصی امنیت هوش مصنوعی بررسی میشود و با کاربرد دفاعی AI در امنیت سایبری تفاوت دارد. مؤسسه NIST نیز امنیت و تابآوری را از ویژگیهای مهم سیستمهای هوش مصنوعی قابلاعتماد معرفی میکند.
پیادهسازی موفق AI در امنیت سایبری باید با یک مسئله مشخص آغاز شود. استفاده از ابزارهای هوشمند بدون شناخت نیازهای واقعی سازمان ممکن است هزینه و پیچیدگی زیرساخت را افزایش دهد، بدون آنکه بهبود معناداری در امنیت ایجاد کند.
در ابتدا باید مشخص شود که سازمان با چه چالشی مواجه است.
برای مثال، آیا تعداد هشدارهای امنیتی بیش از ظرفیت تیم SOC است؟ آیا تشخیص فعالیتهای غیرعادی دشوار است؟ یا مدیریت آسیبپذیریهای متعدد زمان زیادی میبرد؟
پس از شناسایی مسئله، باید هدفی قابلاندازهگیری تعیین شود؛ مانند کاهش زمان تحلیل هشدار یا افزایش پوشش شناسایی تهدیدات مشخص.
سیستم هوش مصنوعی برای تحلیل مؤثر به دادههای باکیفیت نیاز دارد.
در این مرحله، منابعی مانند فایروال، سرورها، سامانههای هویت و ابزارهای EDR باید بررسی شوند تا مشخص شود چه اطلاعاتی تولید میکنند و کدام دادهها برای کاربرد موردنظر ضروری هستند.
همچنین باید از صحت زمان ثبت رویدادها، کامل بودن گزارشها و کنترل دسترسی به اطلاعات اطمینان حاصل شود.
انتخاب راهکار باید براساس اندازه سازمان، حساسیت دادهها، زیرساخت موجود و توان تیم امنیت انجام شود.
برخی مجموعهها میتوانند از قابلیتهای AI موجود در محصولات SIEM یا XDR خود استفاده کنند. سازمانهای دیگر ممکن است به راهکارهای اختصاصی یا مدلهای قابلاستقرار در محیط داخلی نیاز داشته باشند.
در انتخاب ابزار باید عواملی مانند امکان اتصال به سامانههای موجود، هزینه نگهداری، کنترل دادهها، قابلیت توضیح خروجی و پشتیبانی فنی ارزیابی شود.
پیش از استفاده گسترده، بهتر است ابزار در یک محیط محدود و قابلکنترل آزمایش شود.
برای مثال، سازمان میتواند سامانه تحلیل هوشمند را ابتدا برای بررسی یک گروه مشخص از هشدارها فعال کند و نتایج آن را با روش قبلی مقایسه کند.
در این مرحله باید میزان هشدارهای درست، خطاهای تشخیص، زمان بررسی و تأثیر ابزار بر فعالیت کارشناسان اندازهگیری شود.
اجرای آزمایشی یا Proof of Concept به سازمان کمک میکند محدودیتهای فناوری را پیش از توسعه گسترده شناسایی کند.
پس از استقرار، عملکرد سامانه باید بهطور مستمر پایش شود.
مدلها ممکن است با تغییر رفتار کاربران، روشهای مهاجمان یا ساختار زیرساخت نیازمند تنظیم مجدد باشند. همچنین لازم است تصمیمهای حساس، سطح مجوز ابزار و مسئولیت تأیید اقدامات مشخص شود.
چارچوب NIST AI Risk Management Framework برای مدیریت ریسک در چرخه طراحی، توسعه، استفاده و ارزیابی سیستمهای AI راهنمای مناسبی است. این چارچوب بر ویژگیهایی مانند قابلیت اطمینان، امنیت، تابآوری، شفافیت و حفاظت از حریم خصوصی تأکید میکند.
برای ارزیابی موفقیت AI در یک سازمان، نباید فقط به تعداد هشدارهای تولیدشده یا ادعای دقت ابزار توجه کرد.
معیارهای عملکرد باید متناسب با کاربرد موردنظر انتخاب شوند و در شرایط قابلمقایسه، پیش و پس از پیادهسازی اندازهگیری شوند.
|
شاخص |
مفهوم |
کاربرد |
|---|---|---|
|
MTTD |
میانگین زمان تشخیص حادثه |
ارزیابی سرعت شناسایی |
|
MTTR |
میانگین زمان پاسخ یا بازیابی براساس تعریف سازمان |
بررسی سرعت رسیدگی |
|
False Positive Rate |
نرخ هشدار مثبت کاذب |
سنجش خطای تشخیص |
|
Precision |
سهم هشدارهای مثبت صحیح از تمام هشدارهای مثبت |
بررسی کیفیت هشدارها |
|
Recall |
سهم تهدیدهای واقعی شناساییشده |
ارزیابی پوشش تشخیص |
|
Triage Time |
مدتزمان بررسی اولیه هشدار |
سنجش بهرهوری کارشناسان |
|
Total Cost of Ownership |
هزینه کل مالکیت و بهرهبرداری |
بررسی توجیه اقتصادی |
برای مثال، اگر استفاده از یک ابزار AI باعث کاهش زمان بررسی هشدار شود، اما همزمان تعداد زیادی هشدار اشتباه ایجاد کند، لازم است نتیجه نهایی از نظر عملکرد تیم امنیت بررسی شود.
همچنین استفاده از شاخصهای تشخیص باید همراه با مجموعه دادههای آزمایشی معتبر و بررسی سناریوهای واقعی باشد.
آینده استفاده از AI در امنیت سایبری به سمت یکپارچهسازی بیشتر با ابزارهای دفاعی، کمک به تحلیلگران و خودکارسازی کنترلشده فعالیتهای امنیتی حرکت میکند.
با این حال، سرعت پذیرش این فناوریها به عواملی مانند بلوغ زیرساخت، کیفیت دادهها، الزامات قانونی و میزان اعتمادپذیری مدلها وابسته است.
دستیارهای امنیتی مبتنی بر هوش مصنوعی یا AI Security Copilot میتوانند به کارشناسان در جستوجوی دادهها، تحلیل هشدارها و تهیه گزارش کمک کنند.
برای مثال، یک تحلیلگر میتواند با زبان طبیعی درباره فعالیت یک دستگاه سؤال کند و خلاصهای از رویدادهای مرتبط دریافت کند.
این قابلیت میتواند تعامل با ابزارهای پیچیده امنیتی را سادهتر کند، اما خروجی آن باید قابلردیابی به شواهد واقعی باشد.
عاملهای هوشمند یا Agentic AI میتوانند برای اجرای مجموعهای از مراحل تحلیلی طراحی شوند؛ مانند جمعآوری اطلاعات، بررسی نشانههای تهدید و پیشنهاد اقدامات اصلاحی.
در آینده ممکن است این سیستمها در برخی محیطهای کنترلشده مسئولیت بیشتری در اجرای فعالیتهای امنیتی داشته باشند.
با این حال، اعطای دسترسی گسترده به عاملهای هوشمند میتواند ریسکهای جدیدی ایجاد کند. بنابراین، محدودسازی مجوزها، ثبت اقدامات، امکان توقف عملیات و تأیید انسانی برای تصمیمهای حساس اهمیت زیادی دارد.
هوش مصنوعی احتمالاً یکی از اجزای مهم معماریهای امنیتی آینده خواهد بود؛ اما میزان اثربخشی آن به شیوه استفاده و کیفیت فرایندهای مدیریتی وابسته است.
ترکیب تحلیل هوشمند، کنترل هویت، پایش مستمر، مدیریت آسیبپذیری و پاسخگویی سازمانیافته میتواند به افزایش تابآوری دیجیتال کمک کند.
برای بررسی گستردهتر این تحولات، مقاله «آینده امنیت سایبری؛ فناوریها و تهدیدهای نوظهور» به نشانی /cyber-security/future-trends/، روندهای فناوری و چالشهای سالهای آینده را بررسی میکند.
هوش مصنوعی در امنیت سایبری با فراهم کردن امکان تحلیل حجم گسترده دادهها، شناسایی رفتارهای غیرعادی، تشخیص برخی بدافزارها و کمک به پاسخگویی به حوادث، به یکی از فناوریهای مؤثر در دفاع دیجیتال تبدیل شده است.
کاربردهای این فناوری از تشخیص نفوذ و شناسایی فیشینگ تا تحلیل رفتار کاربران و اولویتبندی آسیبپذیریها گسترش یافتهاند. با این حال، هوش مصنوعی نمیتواند تمام حملات را شناسایی یا از وقوع همه حوادث جلوگیری کند.
مؤثرترین رویکرد، استفاده از AI در کنار کنترلهای امنیتی چندلایه، دادههای معتبر، فرایندهای مشخص و نظارت کارشناسان است. سازمانهایی که پیادهسازی هوش مصنوعی را با اهداف قابلاندازهگیری آغاز کنند و عملکرد آن را بهطور مستمر ارزیابی کنند، میتوانند از ظرفیت این فناوری برای تقویت امنیت اطلاعات و افزایش آمادگی در برابر تهدیدات استفاده کنند.
هوش مصنوعی با تحلیل اطلاعات شبکه، رفتار کاربران و رویدادهای سیستم، الگوهای مشکوک را شناسایی میکند. الگوریتمهای یادگیری ماشین میتوانند تفاوت میان فعالیتهای معمول و رفتارهای غیرعادی را تشخیص دهند و در صورت مشاهده نشانههای احتمالی حمله، هشدار صادر کنند.
تشخیص تهدیدات و تحلیل هشدارهای امنیتی از مهمترین کاربردهای هوش مصنوعی هستند. AI همچنین در شناسایی بدافزارها، تشخیص فیشینگ، تحلیل رفتار کاربران، مدیریت آسیبپذیریها و کمک به خودکارسازی عملیات مرکز امنیت کاربرد دارد.
هوش مصنوعی ممکن است با استفاده از تحلیل رفتاری و شناسایی ناهنجاریها، بعضی فعالیتهای مرتبط با حملات روز صفر را تشخیص دهد؛ حتی اگر امضای مشخصی برای آن حمله وجود نداشته باشد. با این حال، هیچ مدل هوش مصنوعی قادر به شناسایی تضمینی تمام حملات ناشناخته نیست.
هوش مصنوعی مفهوم گستردهتری است که فناوریهای مختلفی را برای انجام وظایف هوشمند در بر میگیرد. یادگیری ماشین یکی از زیرمجموعههای آن است که با استفاده از دادهها، الگوهای قابلاستفاده برای پیشبینی یا طبقهبندی را یاد میگیرد. در امنیت سایبری، یادگیری ماشین بیشتر در تشخیص ناهنجاری و طبقهبندی فعالیتهای مشکوک استفاده میشود.
خیر. هوش مصنوعی میتواند قابلیتهای تشخیص بدافزار را تقویت کند، اما جایگزین کامل تمام ابزارهای حفاظت از نقاط پایانی نیست. بسیاری از راهکارهای امنیتی پیشرفته ترکیبی از تشخیص مبتنی بر امضا، تحلیل رفتاری، یادگیری ماشین و کنترلهای پیشگیرانه را به کار میگیرند.
در مرکز عملیات امنیت یا SOC، هوش مصنوعی برای تحلیل هشدارها، ارتباط دادن رویدادها، خلاصهسازی گزارشها، اولویتبندی تهدیدات و کمک به بررسی حوادث استفاده میشود. این فناوری میتواند بخشی از فعالیتهای تکراری کارشناسان را کاهش دهد، اما تصمیمگیری درباره حوادث حساس همچنان به نظارت تخصصی نیاز دارد.
هزینه استفاده از AI به نوع ابزار، تعداد کاربران و دستگاهها، حجم دادهها، زیرساخت پردازشی و نیازهای پشتیبانی بستگی دارد. برخی محصولات امنیتی قابلیتهای AI را در خدمات موجود خود ارائه میدهند، در حالی که توسعه سامانه اختصاصی ممکن است هزینه بیشتری داشته باشد. اجرای آزمایشی میتواند به بررسی توجیه اقتصادی کمک کند.
بله. هوش مصنوعی میتواند با تحلیل متن پیام، ویژگیهای فرستنده، پیوندها و الگوهای ارسال، به شناسایی ایمیلها و پیامهای فیشینگ کمک کند. با این حال، مهاجمان نیز از هوش مصنوعی برای تولید محتوای فریبنده استفاده میکنند؛ بنابراین، آموزش کاربران و کنترلهای احراز هویت همچنان ضروری هستند.
مهمترین محدودیتها شامل احتمال تشخیص اشتباه، وابستگی به کیفیت دادهها، تغییر عملکرد مدل در طول زمان، مسائل حریم خصوصی و امکان سوءاستفاده از خود سامانههای AI است. به همین دلیل، استقرار ابزارهای هوشمند باید با ارزیابی عملکرد و مدیریت ریسک همراه باشد.
بله. سازمانهای کوچک میتوانند از قابلیتهای هوش مصنوعی موجود در برخی ابزارهای حفاظت از ایمیل، نقاط پایانی و خدمات امنیتی مدیریتشده استفاده کنند. بهتر است ابتدا نیازهای اصلی امنیتی مشخص شود و سپس راهکاری متناسب با بودجه، حساسیت اطلاعات و توان فنی سازمان انتخاب شود.
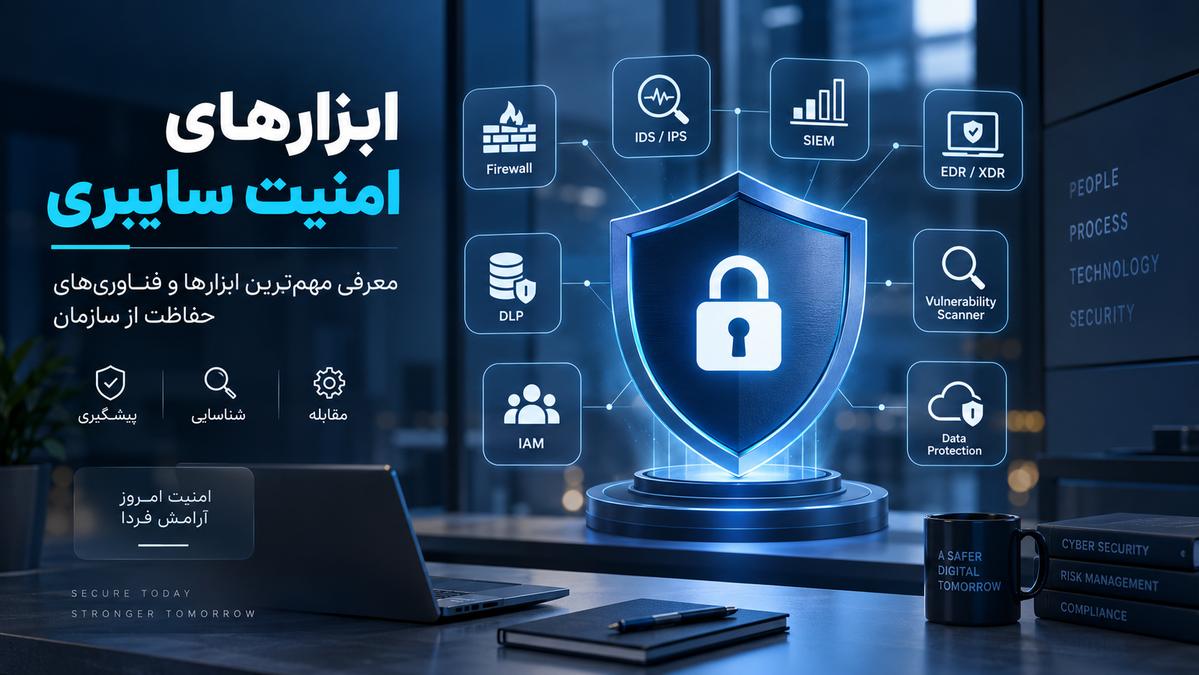

با مهمترین ابزارهای امنیت سایبری مانند فایروال، SIEM، EDR، XDR، DLP و IAM آشنا شوید و کاربرد هر ابزار در حفاظت از شبکه و اطلاعات سازمان را بشناسید
شنبه 14 شهریور 1405 سامانه مرورگر امن (CYBERFENCE)
 سامانه مدیریت دسترسی کارکنان و پیمانکاران( FENCEPORTAL PAM)
 سامانه انتشار امن پورتال سازمانی(FENCEPORTAL IAP)
 سامانه مدیریت رمز و شناسه سازمانی(Rahkar Password Manager)
 سامانه انتقال امن فایل (Filemanager)
 سامانه احرازهویت یکپارچه کاربران(SSO)
تعداد نظرات : 0