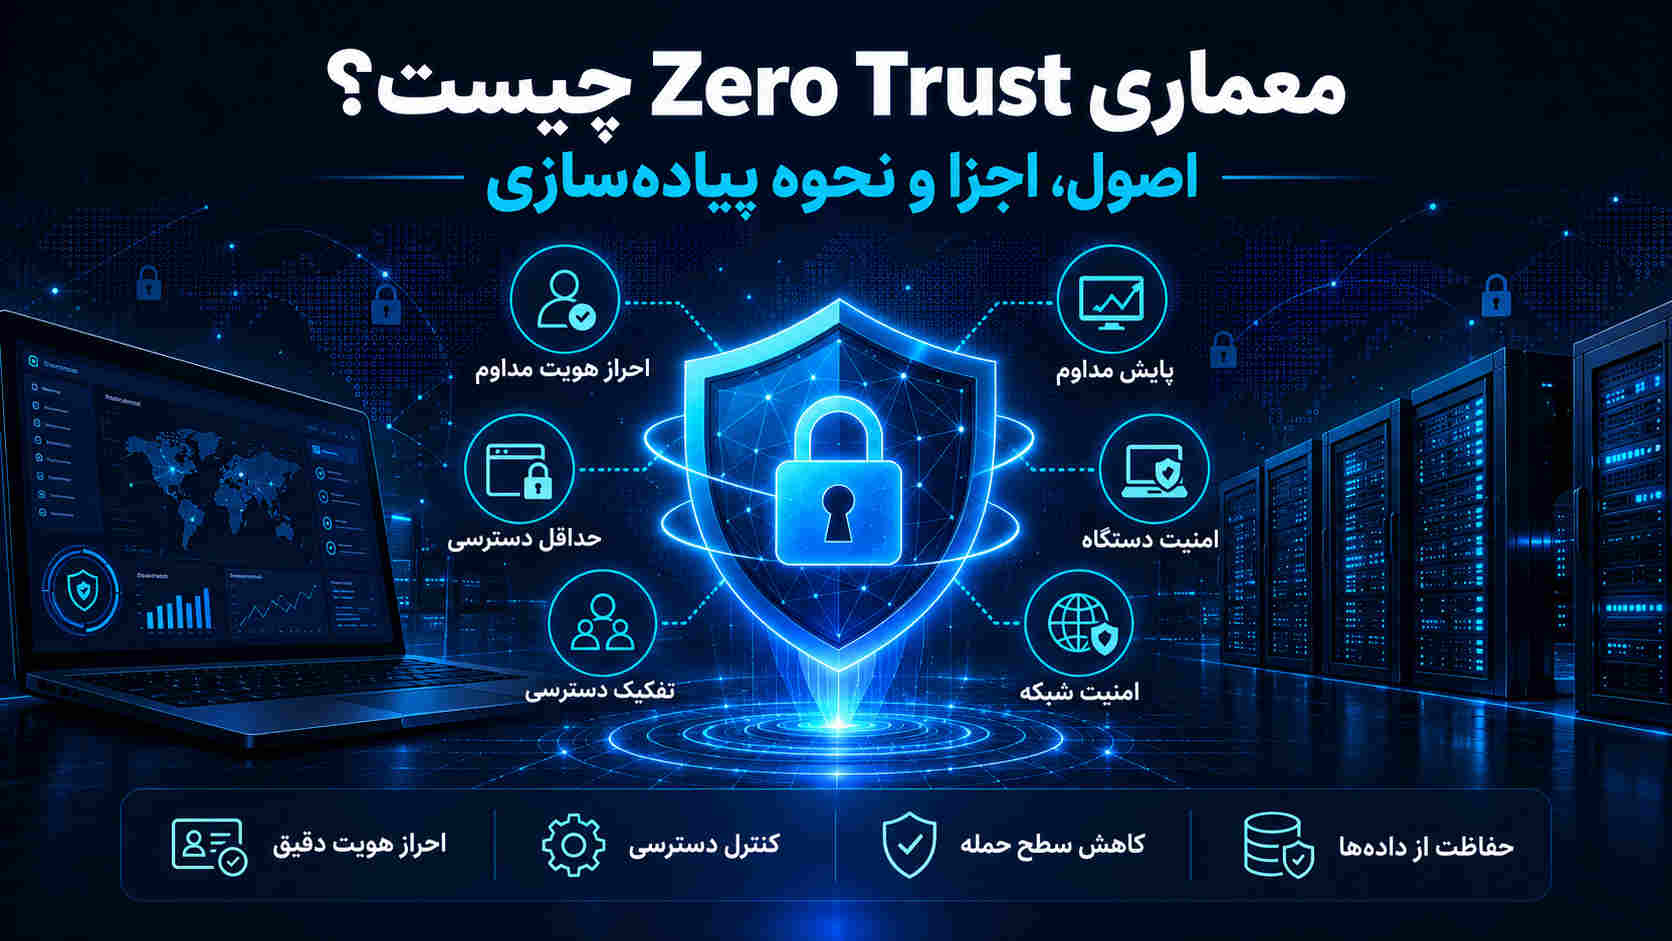
با گسترش حملات سایبری، دورکاری کارکنان و استفاده سازمانها از سرویسهای ابری، روشهای سنتی تأمین امنیت شبکه دیگر بهتنهایی پاسخگوی تمام تهدیدات نیستند. در چنین شرایطی، امنیت سایبری دیگر فقط به حفاظت از مرزهای شبکه محدود نمیشود، بلکه شناسایی هویت کاربران، کنترل دسترسیها و حفاظت از اطلاعات حساس نیز اهمیت زیادی پیدا کرده است.
در بسیاری از ساختارهای امنیتی قدیمی، کاربر یا دستگاهی که وارد شبکه داخلی میشود، ممکن است از سطحی از اعتماد پیشفرض برخوردار باشد. همین موضوع میتواند به مهاجمان اجازه دهد پس از نفوذ اولیه، به بخشهای دیگری از زیرساخت سازمان دسترسی پیدا کنند.
معماری Zero Trust یا اعتماد صفر رویکردی برای حل این مشکل است. در این معماری، هیچ کاربر، دستگاه یا سرویسی صرفاً به دلیل حضور در شبکه داخلی قابلاعتماد شناخته نمیشود و دسترسی به منابع براساس هویت، مجوزها، شرایط امنیتی و سیاستهای سازمان کنترل میشود.
در ادامه با مفهوم Zero Trust، اصول اساسی، اجزای فنی، تفاوت آن با روشهای سنتی و مراحل پیادهسازی این معماری امنیتی آشنا میشویم.
معماری Zero Trust یا Zero Trust Architecture که به اختصار ZTA نامیده میشود، یک رویکرد امنیت سایبری است که براساس اصل «هرگز بهصورت پیشفرض اعتماد نکن، همیشه اعتبارسنجی کن» طراحی شده است.
در این مدل، کاربران و دستگاهها باید پیش از دسترسی به منابع سازمان احراز هویت و مجوزدهی شوند و امکان ادامه دسترسی نیز میتواند براساس شرایط امنیتی مجدداً ارزیابی شود.
براساس استاندارد NIST SP 800-207، اعتماد به کاربران و تجهیزات نباید صرفاً براساس موقعیت فیزیکی، محل قرارگیری در شبکه یا مالکیت دستگاه تعیین شود. تمرکز این معماری بهجای حفاظت صرف از مرزهای شبکه، بر حفاظت مستقیم از منابع، دادهها و سرویسهای سازمان است.
برای درک بهتر، فرض کنید کارمندی در دفتر مرکزی یک شرکت به شبکه داخلی متصل است. در برخی معماریهای سنتی، اتصال به شبکه میتواند امکان دسترسی به مجموعه گستردهای از منابع داخلی را فراهم کند؛ اما در معماری اعتماد صفر، اتصال به شبکه بهتنهایی مجوز استفاده از سامانه حسابداری، اطلاعات مشتریان یا پایگاه داده سازمان نیست.
هر درخواست دسترسی باید با سیاستهای امنیتی مربوط به همان منبع مطابقت داشته باشد.
نکته مهم اینکه Zero Trust یک نرمافزار یا محصول مستقل نیست، بلکه مجموعهای از اصول، سیاستها و کنترلهای امنیتی است که با ترکیب فناوریهایی مانند مدیریت هویت، احراز هویت چندمرحلهای، کنترل دسترسی و نظارت مستمر اجرا میشود.
در گذشته، بخش زیادی از فعالیتهای سازمان در شبکه داخلی انجام میشد و فایروالها وظیفه کنترل ارتباطات میان شبکه سازمان و اینترنت را بر عهده داشتند. اما گسترش رایانش ابری، افزایش تعداد دستگاههای متصل و دسترسی کارکنان از خارج سازمان باعث شده مرز مشخص و ثابتی میان شبکه داخلی و خارجی وجود نداشته باشد.
از طرف دیگر، انواع حملات سایبری مانند فیشینگ، سرقت اطلاعات ورود، آلودگی به بدافزار و سوءاستفاده از دسترسیهای غیرمجاز میتوانند زیرساخت سازمان را تهدید کنند. مهاجم ممکن است پس از دستیابی به یک حساب کاربری یا دستگاه آلوده، تلاش کند سطح دسترسی خود را افزایش دهد و به منابع حساستری برسد.
معماری Zero Trust با کاهش اعتماد پیشفرض و محدودسازی دسترسیها تلاش میکند احتمال گسترش چنین حملاتی را کاهش دهد.
در مدل امنیتی مبتنی بر محیط پیرامونی یا Perimeter-Based Security، بخش مهمی از دفاع سازمان بر جلوگیری از ورود تهدیدات به شبکه داخلی متمرکز است.
مشکل زمانی ایجاد میشود که مهاجم بتواند از این مرز عبور کند یا به اطلاعات ورود یکی از کارکنان دسترسی پیدا کند.
در چنین شرایطی، اگر شبکه دارای دسترسیهای گسترده و کنترلهای داخلی ناکافی باشد، مهاجم ممکن است بتواند میان سیستمها جابهجا شود.
این رفتار با اصطلاح Lateral Movement یا حرکت جانبی مهاجم شناخته میشود.
معماری Zero Trust با کاهش اعتماد پیشفرض و محدودکردن دسترسی کاربران و دستگاهها، تلاش میکند مسیر گسترش چنین حملاتی را مسدود یا محدود کند.
کارکنان سازمانها ممکن است از خانه، شعب مختلف یا هنگام سفر به اطلاعات شرکت دسترسی داشته باشند. همچنین بسیاری از کسبوکارها از سرویسهای ابری، نرمافزارهای SaaS و زیرساختهای ترکیبی استفاده میکنند.
در این شرایط، قرارگیری یک دستگاه در شبکه داخلی دیگر معیار کافی برای تعیین امنیت آن نیست.
برای مثال، لپتاپی که به شبکه شرکت متصل است ممکن است دارای نرمافزار مخرب یا آسیبپذیری اصلاحنشده باشد. در مقابل، کارمندی که از منزل فعالیت میکند ممکن است از دستگاه سازمانی امن و هویت تأییدشده استفاده کند.
معماری Zero Trust تلاش میکند تصمیمگیری درباره دسترسی را براساس شرایط واقعی امنیتی انجام دهد، نه صرفاً محل اتصال کاربر.
یکی از اهداف اصلی Zero Trust کاهش احتمال دسترسی غیرمجاز و محدودسازی پیامدهای نفوذ موفق است. این هدف از طریق کنترل دقیق مجوزها، تقسیمبندی منابع و بررسی شرایط دسترسی دنبال میشود.
برای مثال، اگر حساب کاربری یکی از کارکنان بخش فروش به سرقت برود، مهاجم نباید بتواند صرفاً با استفاده از آن حساب به اطلاعات مالی، تنظیمات سرورها و پایگاه داده منابع انسانی دسترسی پیدا کند.
این رویکرد بخشی مهم از مدیریت ریسک امنیت سایبری و پاسخ به حوادث محسوب میشود؛ زیرا علاوه بر پیشگیری از تهدیدات، شناسایی نفوذ، محدودسازی دامنه آسیب و بازیابی خدمات نیز در حفظ امنیت سازمان اهمیت دارند.
معماری اعتماد صفر بر مجموعهای از اصول امنیتی استوار است که هدف مشترک آنها کاهش اعتماد پیشفرض و کنترل دقیق دسترسی به منابع است.
سه مفهوم اعتبارسنجی صریح، حداقل سطح دسترسی و فرض وقوع نفوذ از شناختهشدهترین اصول عملی این رویکرد هستند. این مفاهیم باید در کنار سیاستهای مدیریت هویت، حفاظت از داده و نظارت امنیتی اجرا شوند.
در معماری Zero Trust، هویت کاربران و شرایط امنیتی دستگاهها باید پیش از صدور مجوز دسترسی بررسی شوند.
این فرایند میتواند شامل رمز عبور، احراز هویت چندمرحلهای (MFA)، گواهی دیجیتال، وضعیت امنیتی دستگاه و سایر اطلاعات مرتبط با درخواست باشد.
برای مثال، اگر کاربری با نام کاربری و رمز عبور صحیح وارد سامانه شود اما دستگاه او با سیاستهای امنیتی سازمان مطابقت نداشته باشد، ممکن است دسترسی وی محدود یا رد شود.
به این ترتیب، داشتن اطلاعات ورود بهتنهایی برای دستیابی به تمام منابع کافی نیست.
اصل حداقل دسترسی به این معناست که هر کاربر یا سرویس فقط مجوزهایی را دریافت کند که برای انجام وظایف خود نیاز دارد.
برای نمونه، کارشناس پشتیبانی مشتریان ممکن است به اطلاعات سفارشها نیاز داشته باشد، اما ضرورتی ندارد به تنظیمات امنیتی سرورها یا اطلاعات حقوق و دستمزد کارکنان دسترسی داشته باشد.
این اصل با روشهایی مانند کنترل دسترسی مبتنی بر نقش (RBAC)، کنترل دسترسی مبتنی بر ویژگی (ABAC) و دسترسی موقت قابل اجراست.
همچنین میتوان برای مجوزهای حساس، محدودیت زمانی تعیین کرد تا پس از پایان فعالیت، دسترسی بهصورت خودکار لغو شود.
یکی از مفاهیم مهم Zero Trust این است که سازمان نباید امنیت خود را صرفاً براساس جلوگیری از ورود مهاجمان طراحی کند.
حتی در صورت استفاده از فایروال، آنتیویروس و سامانههای تشخیص نفوذ، احتمال رخداد امنیتی همچنان وجود دارد.
بنابراین زیرساخت باید به شکلی طراحی شود که اگر یکی از حسابهای کاربری یا دستگاهها مورد سوءاستفاده قرار گرفت، مهاجم نتواند آزادانه به سایر بخشهای شبکه دسترسی پیدا کند.
تقسیمبندی شبکه، محدودسازی ارتباط میان سرویسها و کنترل مجوزهای کاربران از راهکارهای اجرای این اصل هستند.
در معماری اعتماد صفر، تأیید هویت در ابتدای ورود به معنای اعتماد دائمی نیست.
شرایط امنیتی کاربر و دستگاه ممکن است در طول فعالیت تغییر کند. برای مثال، دستگاهی که هنگام ورود سالم بوده، ممکن است بعداً نشانههایی از آلودگی به بدافزار نشان دهد.
در معماریهایی که قابلیت ارزیابی پویا دارند، چنین تغییراتی میتواند باعث درخواست احراز هویت مجدد، محدودسازی دسترسی یا خاتمه نشست شود.
البته این موضوع به معنای اجرای کامل فرایند احراز هویت برای هر بسته اطلاعاتی نیست؛ بلکه دفعات و شرایط ارزیابی مجدد براساس سیاستهای امنیتی و نوع سامانه تعیین میشوند.
عملکرد معماری Zero Trust براساس بررسی درخواستهای دسترسی و اعمال سیاستهای امنیتی شکل میگیرد.
در این مدل، کاربر یا دستگاه ابتدا درخواست استفاده از یک منبع را ارسال میکند و سپس سامانههای کنترل دسترسی بررسی میکنند که آیا درخواست با شرایط تعیینشده مطابقت دارد یا خیر.
این فرایند معمولاً شامل شناسایی هویت، ارزیابی شرایط امنیتی، تصمیمگیری درباره مجوز و اعمال سیاست دسترسی است.
نخستین مرحله، مشخصکردن هویت درخواستکننده و اطلاعات دستگاه مورداستفاده است.
سامانه مدیریت هویت یا Identity Provider میتواند وظیفه احراز هویت را انجام دهد. در کنار آن، اطلاعاتی مانند وضعیت رمزگذاری دستگاه، نصب بهروزرسانیهای امنیتی و اعتبار گواهیهای دیجیتال بررسی میشوند.
هدف این مرحله آن است که سازمان بداند چه موجودیتی، با چه دستگاهی و تحت چه شرایطی درخواست دسترسی دارد.
پس از جمعآوری اطلاعات، درخواست با سیاستهای تعریفشده سازمان مقایسه میشود.
این سیاستها میتوانند براساس نقش کاربر، حساسیت اطلاعات، وضعیت دستگاه، زمان دسترسی و میزان ریسک تنظیم شوند.
برای مثال، سازمان ممکن است دسترسی به اطلاعات عمومی را برای تمام کارکنان مجاز بداند، اما مشاهده گزارشهای مالی را فقط برای کاربران مشخص و از دستگاههای تأییدشده امکانپذیر کند.
اگر درخواست با سیاستهای امنیتی مطابقت داشته باشد، مسیر دسترسی به منبع موردنظر برقرار میشود.
در غیر این صورت، درخواست ممکن است رد شود یا برای تکمیل شرایط امنیتی، مانند احراز هویت چندمرحلهای، به مرحله دیگری هدایت شود.
حتی پس از تأیید، مجوز صادرشده باید متناسب با نیاز کاربر باشد و دسترسی غیرضروری به سایر منابع ایجاد نکند.
پس از برقراری ارتباط، فعالیتها و رویدادهای امنیتی مرتبط میتوانند ثبت و تحلیل شوند.
اگر رفتار کاربر یا وضعیت دستگاه تغییر مشکوکی داشته باشد، سامانههای امنیتی ممکن است براساس سیاستهای سازمان، دسترسی را محدود یا ارتباط را قطع کنند.
برای نمونه، تلاشهای مکرر برای مشاهده اطلاعات خارج از حوزه وظایف کاربر میتواند باعث تولید هشدار امنیتی و بررسی بیشتر شود.
فرض کنید یکی از کارکنان واحد مالی قصد دارد از منزل وارد سامانه حسابداری شرکت شود.
در یک پیادهسازی مبتنی بر Zero Trust، فرایند دسترسی میتواند به ترتیب زیر انجام شود:
کارمند درخواست ورود به سامانه مالی را ارسال میکند.
سامانه مدیریت هویت، نام کاربری و سایر عوامل احراز هویت را بررسی میکند.
وضعیت امنیتی لپتاپ و اعتبار دستگاه ارزیابی میشود.
موتور سیاستگذاری بررسی میکند که آیا کاربر مجوز استفاده از سامانه مالی را دارد یا خیر.
در صورت تأیید شرایط، دسترسی محدود به بخشهای مجاز سامانه برقرار میشود.
در صورت مشاهده تغییر پرریسک، امکان ارزیابی مجدد یا قطع دسترسی وجود دارد.
در این سناریو، کارمند تنها به دلیل داشتن رمز عبور یا اتصال از یک شبکه مشخص، به تمام اطلاعات سازمان دسترسی پیدا نمیکند.
استاندارد NIST SP 800-207 اجزای منطقی مختلفی را برای معماری Zero Trust معرفی میکند.
سه جزء مرکزی آن شامل موتور سیاستگذاری، مدیر سیاستها و نقطه اعمال سیاست است. این اجزا میتوانند در قالب سرویسهای داخلی سازمان یا راهکارهای مبتنی بر ابر پیادهسازی شوند.
موتور سیاستگذاری یا PE مسئول تصمیمگیری درباره تأیید، رد یا لغو دسترسی به منابع است.
این جزء اطلاعات درخواستکننده را همراه با سیاستهای سازمان و دادههای امنیتی بررسی میکند و تصمیم مناسب را میگیرد.
برای مثال، اگر حساب کاربری معتبر باشد اما دستگاه درخواستکننده با الزامات امنیتی مطابقت نداشته باشد، موتور سیاستگذاری ممکن است تصمیم به رد دسترسی بگیرد.
مدیر سیاستها یا PA مسئول اجرای تصمیم موتور سیاستگذاری از طریق مدیریت مسیر ارتباط میان درخواستکننده و منبع است.
اگر دسترسی تأیید شود، این جزء هماهنگی لازم برای ایجاد ارتباط را انجام میدهد. همچنین در صورت لغو مجوز، میتواند دستور خاتمه ارتباط را به نقطه اعمال سیاست ارسال کند.
موتور سیاستگذاری و مدیر سیاستها در مجموع بخش تصمیمگیری سیاست یا Policy Decision Point را تشکیل میدهند.
نقطه اعمال سیاست یا PEP مسئول اعمال تصمیمات دسترسی است.
این جزء میتواند در قالب یک درگاه امنیتی، عامل نصبشده روی دستگاه یا کنترلکننده دسترسی به سرویس پیادهسازی شود.
برای مثال، اگر موتور سیاستگذاری دسترسی کاربر به پایگاه داده را رد کند، PEP باید از برقراری ارتباط غیرمجاز جلوگیری کند.
تصمیمات امنیتی برای دقیقبودن به اطلاعات معتبر نیاز دارند. این اطلاعات میتوانند از سامانههای مدیریت هویت، وضعیت دستگاهها، گزارش فعالیتها و منابع اطلاعات تهدید تأمین شوند.
سامانههایی مانند SIEM، ابزارهای امنیت نقاط پایانی و سرویسهای مدیریت هویت میتوانند دادههای لازم برای ارزیابی درخواستها را فراهم کنند.
در برخی معماریها این منابع با عنوان Policy Information Points شناخته میشوند.
همکاری این اجزا باعث میشود تصمیمات دسترسی فقط براساس هویت کاربر نباشند و شرایط امنیتی مرتبط نیز در آنها لحاظ شود.
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) در مدل بلوغ Zero Trust پنج رکن اصلی را معرفی کرده است:
هویت (Identity)
دستگاهها (Devices)
شبکهها (Networks)
برنامهها و بارهای کاری (Applications and Workloads)
دادهها (Data)
این مدل همچنین سه قابلیت مشترک شامل مشاهدهپذیری و تحلیل، خودکارسازی و هماهنگسازی، و حاکمیت امنیتی را در نظر میگیرد.
هویت یکی از مهمترین عناصر معماری اعتماد صفر است؛ زیرا تصمیمگیری درباره دسترسی بدون شناسایی معتبر درخواستکننده امکانپذیر نیست.
در این بخش از فناوریهایی مانند مدیریت هویت و دسترسی (IAM)، احراز هویت چندمرحلهای (MFA) و ورود یکپارچه (SSO) استفاده میشود.
در این میان، سامانه PAM یا مدیریت دسترسیهای ممتاز (Privileged Access Management) نقش مهمی در کنترل حسابهای کاربری دارای مجوزهای حساس ایفا میکند. این سامانه با مدیریت دسترسی مدیران شبکه، کارشناسان زیرساخت و حسابهای مدیریتی، به محدودسازی مجوزهای غیرضروری و ثبت فعالیتهای حساس کمک میکند.
استفاده از PAM در کنار اصل حداقل سطح دسترسی (Least Privilege)، احتمال سوءاستفاده از حسابهای ممتاز را کاهش میدهد و کنترل دقیقتری بر منابع حیاتی سازمان فراهم میکند.
در معماری Zero Trust، امنیت دستگاه مورداستفاده نیز اهمیت دارد.
ممکن است یک کاربر معتبر از دستگاهی استفاده کند که به بدافزار آلوده شده یا بهروزرسانیهای ضروری را دریافت نکرده است.
راهکارهایی مانند Endpoint Detection and Response یا EDR، مدیریت تجهیزات و بررسی وضعیت انطباق دستگاه میتوانند در شناسایی این شرایط مؤثر باشند.
برای مثال، سازمان میتواند سیاستی تعریف کند که دسترسی به دادههای حساس تنها از دستگاههایی امکانپذیر باشد که دارای رمزگذاری فعال، بهروزرسانیهای معتبر و کنترلهای امنیتی ضروری هستند.
امنیت شبکه در معماری Zero Trust بر محدودسازی ارتباطات غیرضروری و کنترل جریان ترافیک میان منابع تمرکز دارد.
یکی از روشهای مهم در این زمینه، Microsegmentation یا ریزبخشبندی شبکه است که امکان تعریف سیاستهای امنیتی مستقل برای بخشهای مختلف زیرساخت را فراهم میکند.
در کنار این رویکرد، جدا سازی اینترنت از شبکه داخلی نیز میتواند بهعنوان یکی از راهکارهای کاهش سطح حمله و جلوگیری از دسترسی مستقیم تهدیدات اینترنتی به منابع حساس سازمان مورد استفاده قرار گیرد.
البته جداسازی شبکه بهتنهایی به معنای پیادهسازی Zero Trust نیست و باید همراه با احراز هویت، کنترل مجوزها و نظارت بر ارتباطات اجرا شود.
ترکیب این کنترلها باعث میشود حتی در صورت نفوذ به یکی از بخشهای شبکه، امکان گسترش حمله به سایر منابع سازمان محدودتر شود.
در سازمانهای مدرن، بخش مهمی از اطلاعات و فرایندها از طریق برنامههای کاربردی، APIها، ماشینهای مجازی و سرویسهای ابری مدیریت میشوند.
معماری Zero Trust برای این منابع نیز باید سیاستهای مشخصی داشته باشد.
برای مثال، یک سرویس پردازش سفارش باید فقط به بخشهایی از پایگاه داده دسترسی داشته باشد که برای انجام وظیفه خود نیاز دارد.
مدیریت هویت سرویسها، احراز هویت میان برنامهها و محدودسازی مجوزهای API از کنترلهای مرتبط با این رکن هستند.
دادهها از ارزشمندترین داراییهای سازمان هستند و هدف نهایی بسیاری از حملات سایبری، سرقت یا دستکاری اطلاعات است.
در رکن امنیت داده، کنترلهایی مانند طبقهبندی اطلاعات، رمزنگاری، مدیریت کلیدهای رمزنگاری و جلوگیری از نشت داده (DLP) اهمیت دارند.
برای نمونه، دسترسی به اطلاعات عمومی سازمان میتواند با سیاستهای سادهتری انجام شود، درحالیکه مشاهده یا انتقال اطلاعات محرمانه مشتریان به کنترلهای سختگیرانهتری نیاز دارد.
علاوه بر این پنج رکن، قابلیتهای Visibility and Analytics، Automation and Orchestration و Governance به سازمان کمک میکنند نظارت امنیتی، واکنش به رخدادها و اجرای سیاستها را در سراسر زیرساخت هماهنگ کند.
مهمترین تفاوت Zero Trust با مدلهای امنیتی سنتی در نحوه تعریف اعتماد و تصمیمگیری درباره دسترسی است.
در روشهای مبتنی بر محیط پیرامونی، بخش زیادی از کنترلهای امنیتی در مرز میان شبکه داخلی و خارجی قرار میگیرند؛ اما Zero Trust بر ارزیابی دسترسی به منابع مشخص تمرکز میکند.
| معیار | امنیت سنتی | Zero Trust |
|---|---|---|
| مبنای اعتماد | اغلب موقعیت شبکه | هویت، سیاست و شرایط دسترسی |
| دسترسی داخلی | ممکن است گسترده باشد | مبتنی بر نیاز و مجوز |
| تمرکز اصلی | مرزهای شبکه | منابع و دادهها |
| کنترل دسترسی | معمولاً ایستاتر | قابل ارزیابی پویا |
| حرکت جانبی مهاجم | وابسته به محدودیتهای داخلی | تلاش برای محدودسازی بیشتر |
| دستگاههای خارج سازمان | نیازمند کنترلهای اتصال | ارزیابی مستقل از موقعیت شبکه |
این مقایسه به معنای نبود کنترلهای دقیق در تمام شبکههای سنتی نیست. سازمانها میتوانند حتی در معماریهای مبتنی بر فایروال نیز از کنترلهای داخلی قوی استفاده کنند.
تفاوت اصلی این است که Zero Trust کاهش اعتماد ضمنی و کنترل دسترسی به منابع را به اصل محوری طراحی امنیت تبدیل میکند.
اصطلاحات Zero Trust، VPN و ZTNA گاهی بهجای یکدیگر استفاده میشوند، درحالیکه هرکدام مفهوم و محدوده کاربرد متفاوتی دارند.
VPN یا شبکه خصوصی مجازی، فناوری ایجاد ارتباط امن میان دستگاه و شبکه یا سرویس مقصد است.
با استفاده از VPN میتوان ارتباطات را رمزنگاری کرد و امکان اتصال کاربران خارج از سازمان را فراهم ساخت.
بااینحال، اتصال VPN بهتنهایی تضمین نمیکند که کاربر فقط به منابع موردنیاز خود دسترسی داشته باشد. این موضوع به نحوه پیکربندی شبکه، مجوزها و سیاستهای امنیتی بستگی دارد.
در مقابل، Zero Trust یک رویکرد معماری برای کنترل دسترسی به منابع است و میتواند در کنار VPN یا با راهکارهای دیگر اجرا شود.
ZTNA مخفف Zero Trust Network Access و به معنای دسترسی شبکه مبتنی بر اعتماد صفر است.
این فناوری معمولاً به کاربران اجازه میدهد براساس هویت، وضعیت دستگاه و سیاستهای تعریفشده، به برنامهها و منابع مشخص دسترسی پیدا کنند.
برای مثال، بهجای فراهمکردن دسترسی گسترده به شبکه داخلی، یک راهکار ZTNA میتواند اتصال کارمند را فقط به نرمافزار موردنیاز او محدود کند.
بنابراین ZTNA یکی از راهکارهای اجرای اصول Zero Trust است، اما تمام معماری اعتماد صفر را پوشش نمیدهد.
SASE یا Secure Access Service Edge یک چارچوب ارائه قابلیتهای شبکه و امنیت از طریق سرویسهای یکپارچه، اغلب مبتنی بر ابر، است.
این چارچوب میتواند قابلیتهایی مانند ZTNA، درگاه وب امن و کنترل دسترسی را ترکیب کند.
اگرچه SASE میتواند به اجرای سیاستهای Zero Trust کمک کند، پیادهسازی آن بهتنهایی به معنای پوشش کامل تمام الزامات معماری اعتماد صفر نیست.
اجرای Zero Trust معمولاً یک پروژه تدریجی است و به شناخت داراییها، وضعیت فعلی زیرساخت و ریسکهای امنیتی سازمان نیاز دارد.
تلاش برای تغییر همزمان تمام سامانهها ممکن است باعث افزایش پیچیدگی و اختلال در فعالیتهای روزمره شود. به همین دلیل، بهتر است پیادهسازی از منابع حساس و دسترسیهای پرریسک آغاز شود.
نخست باید کاربران، دستگاهها، برنامهها، سرویسها و دادههای مهم سازمان شناسایی شوند.
برای مثال، پایگاه داده مشتریان، سامانه مالی و سرورهای عملیاتی ممکن است حساسیت بیشتری نسبت به برخی سرویسهای عمومی داشته باشند.
در این مرحله، مسیرهای ارتباطی و وابستگی میان سامانهها نیز باید مشخص شود.
بدون شناخت منابع و ارتباطات ضروری، طراحی سیاستهای دقیق دسترسی دشوار خواهد بود.
پس از شناسایی داراییها، باید مشخص شود هر کاربر یا سرویس به چه منابعی نیاز دارد.
سیاستها میتوانند براساس نقش سازمانی، حساسیت دادهها، نوع دستگاه و سایر شرایط امنیتی تنظیم شوند.
استفاده از MFA برای حسابهای حساس، حذف مجوزهای غیرضروری و مدیریت حسابهای دارای دسترسی ممتاز از اقدامات مهم این مرحله هستند.
در این مرحله، ارتباطات غیرضروری میان منابع باید شناسایی و محدود شوند.
Microsegmentation میتواند به سازمان کمک کند بخشهای مختلف زیرساخت را از یکدیگر جدا کند و برای ارتباط میان آنها سیاستهای مشخصی داشته باشد.
برای نمونه، سرور وب ممکن است مجاز به ارتباط با یک سرویس مشخص باشد، اما نباید امکان دسترسی مستقیم و نامحدود به تمام پایگاههای داده داخلی را داشته باشد.
این روش بهویژه برای محدودکردن حرکت جانبی مهاجمان اهمیت دارد.
پس از طراحی سیاستها، ابزارهای موردنیاز برای اجرای آنها انتخاب و پیکربندی میشوند.
این ابزارها بسته به شرایط سازمان میتوانند شامل IAM، MFA، ZTNA، EDR، SIEM و سامانههای کنترل دسترسی باشند.
انتخاب فناوری باید براساس نیاز واقعی و معماری موجود انجام شود؛ زیرا نصب تعداد زیادی ابزار بدون یکپارچهسازی و سیاستگذاری مناسب، الزاماً امنیت بیشتری ایجاد نمیکند.
اجرای اولیه Zero Trust پایان کار نیست.
سازمان باید گزارشهای امنیتی، دسترسیهای غیرمجاز، هشدارها و عملکرد سیاستهای دسترسی را بهصورت دورهای بررسی کند.
شاخصهایی مانند درصد حسابهای حساس دارای MFA، تعداد مجوزهای غیرضروری حذفشده، پوشش دستگاههای تحت مدیریت و زمان واکنش به رخدادها میتوانند در ارزیابی پیشرفت مفید باشند.
بررسی این شاخصها به سازمان کمک میکند نقاط ضعف باقیمانده را شناسایی و سیاستهای امنیتی را اصلاح کند.
اگرچه Zero Trust میتواند به تقویت امنیت سازمان کمک کند، پیادهسازی آن نیازمند برنامهریزی، سرمایهگذاری و هماهنگی میان تیمهای مختلف است.
شناخت مزایا و چالشها باعث میشود سازمانها انتظارات واقعبینانهتری از این معماری داشته باشند.
یکی از مهمترین مزایای معماری اعتماد صفر، کاهش احتمال دسترسی غیرمجاز به منابع حساس است.
با اجرای سیاست حداقل دسترسی، حتی در صورت سرقت اطلاعات ورود یک کاربر، دامنه منابع قابلدسترسی به مجوزهای همان حساب محدود میشود.
همچنین تقسیمبندی شبکه میتواند حرکت جانبی مهاجم را دشوارتر کند و احتمال گسترش آسیب به سایر بخشهای زیرساخت را کاهش دهد.
از دیگر مزایای این معماری میتوان به بهبود امنیت کارکنان دورکار، کنترل دقیقتر دسترسی به سرویسهای ابری و افزایش قابلیت نظارت بر فعالیتهای کاربران و دستگاهها اشاره کرد.
البته میزان تحقق این مزایا به کیفیت طراحی، پوشش کنترلها و نحوه نگهداری سامانهها بستگی دارد.
یکی از چالشهای اصلی Zero Trust، پیچیدگی پیادهسازی در سازمانهایی است که دارای زیرساختهای قدیمی و سامانههای متعدد هستند.
برخی نرمافزارهای قدیمی ممکن است از روشهای جدید احراز هویت یا کنترل دسترسی پشتیبانی نکنند و برای یکپارچهسازی به تغییرات فنی نیاز داشته باشند.
هزینه تهیه ابزارها، آموزش کارکنان و مدیریت سیاستهای امنیتی نیز از دیگر چالشهاست.
علاوه بر این، سختگیری بیشازحد در تنظیم سیاستها ممکن است تجربه کاربری را تحت تأثیر قرار دهد یا دسترسیهای ضروری را مختل کند.
برای کاهش چنین مشکلاتی، اجرای آزمایشی، مستندسازی سیاستها و توسعه تدریجی معماری اهمیت زیادی دارد.
معماری Zero Trust محدود به سازمانهای بزرگ نیست. هر مجموعهای که از دادهها، برنامهها و منابع دیجیتال استفاده میکند، میتواند متناسب با نیاز و امکانات خود از اصول اعتماد صفر بهره ببرد.
بااینحال، روش اجرا در یک شرکت کوچک با یک بانک یا سازمان دارای زیرساخت گسترده یکسان نخواهد بود.
مؤسسات مالی اطلاعات حساس مشتریان، تراکنشها و سامانههای پرداخت را مدیریت میکنند.
در چنین سازمانهایی، کنترل دقیق دسترسی کارکنان و سرویسها اهمیت زیادی دارد.
برای مثال، میتوان دسترسی کاربران به سامانههای مالی را براساس نقش شغلی، وضعیت دستگاه و سطح حساسیت عملیات محدود کرد.
همچنین ثبت فعالیتها و مدیریت حسابهای دارای مجوز بالا به شناسایی رفتارهای غیرعادی و بررسی رخدادهای امنیتی کمک میکند.
در زیرساختهای ابری، برنامهها و دادهها ممکن است در محیطهای مختلف میزبانی شوند و ارتباطات متعددی میان سرویسها وجود داشته باشد.
معماری اعتماد صفر میتواند برای مدیریت هویت سرویسها، کنترل دسترسی APIها و محدودسازی مجوزهای بارهای کاری استفاده شود.
برای مثال، یک سرویس پردازش پرداخت فقط باید به منابع موردنیاز خود متصل شود و مجوز دسترسی به سایر پایگاههای داده سازمان را نداشته باشد.
در سازمانهایی که کارکنان از مکانهای مختلف فعالیت میکنند، اتکا به موقعیت شبکه برای تصمیمگیری درباره امنیت دسترسی کافی نیست.
معماری Zero Trust امکان طراحی سیاستهایی را فراهم میکند که مستقل از محل حضور کاربر، هویت و شرایط امنیتی درخواست را ارزیابی کنند.
یکی از راهکارهای مکمل در این زمینه، استفاده از سامانه مرورگر امن است. این سامانه، بسته به نوع پیادهسازی، میتواند با جداسازی فعالیتهای مرور وب، اعمال سیاستهای دسترسی و کنترل تعامل با محتوای اینترنتی، خطر انتقال برخی تهدیدات به محیط کاری سازمان را کاهش دهد.
ترکیب مرورگر امن با فناوریهایی مانند ZTNA، احراز هویت چندمرحلهای و مدیریت دستگاهها میتواند به حفاظت بهتر از کارکنان دورکار و منابع سازمان کمک کند، بدون اینکه دسترسی گسترده و غیرضروری به شبکه داخلی ایجاد شود.
معماری Zero Trust یک رویکرد امنیت سایبری است که اعتماد پیشفرض به کاربران و دستگاهها را حذف میکند. هدف آن کنترل دقیق دسترسی به منابع، کاهش احتمال نفوذ غیرمجاز و محدودسازی پیامدهای حملات سایبری است.
خیر. Zero Trust یک معماری امنیتی است که با ترکیب سیاستها، فرایندها و فناوریهای مختلف پیادهسازی میشود. ابزارهایی مانند MFA، IAM و ZTNA میتوانند بخشی از راهکار اجرای آن باشند، اما هیچکدام بهتنهایی معادل معماری کامل Zero Trust نیستند.
فایروال برای کنترل ترافیک براساس قواعد امنیتی استفاده میشود و VPN امکان ایجاد ارتباط امن را فراهم میکند. در مقابل، Zero Trust رویکردی گستردهتر برای تصمیمگیری درباره دسترسی به منابع است. این فناوریها میتوانند مکمل یکدیگر باشند.
خیر. هیچ معماری امنیتی نمیتواند امنیت صددرصدی را تضمین کند. Zero Trust با کاهش اعتماد پیشفرض، محدودسازی مجوزها و کنترل دسترسی تلاش میکند احتمال موفقیت برخی حملات و دامنه آسیب آنها را کاهش دهد.
بله. کسبوکارهای کوچک نیز میتوانند با اقداماتی مانند فعالسازی احراز هویت چندمرحلهای، مدیریت مجوزهای کاربران، حذف حسابهای غیرضروری و حفاظت از دستگاهها اجرای اصول Zero Trust را آغاز کنند. لزومی ندارد تمام کنترلهای پیشرفته از ابتدا پیادهسازی شوند.
سامانههای مدیریت هویت و دسترسی (IAM)، احراز هویت چندمرحلهای (MFA)، دسترسی شبکه مبتنی بر اعتماد صفر (ZTNA)، ابزارهای شناسایی و پاسخ نقاط پایانی (EDR) و سامانههای مدیریت اطلاعات و رویدادهای امنیتی (SIEM) از فناوریهای مرتبط هستند.
لزوماً خیر. در برخی سناریوها راهکارهای ZTNA میتوانند جایگزین دسترسیهای گسترده مبتنی بر VPN شوند. بااینحال، برخی سازمانها همچنان برای ارتباطات مشخص از VPN استفاده میکنند و سیاستهای Zero Trust را در کنار آن اجرا میکنند.
مدتزمان اجرا به اندازه سازمان، تعداد کاربران و سرویسها، پیچیدگی زیرساخت و وضعیت فعلی کنترلهای امنیتی بستگی دارد. اجرای اولیه برای چند منبع حساس میتواند محدودتر باشد، اما توسعه معماری در سراسر یک سازمان بزرگ ممکن است به یک برنامه چندمرحلهای و بلندمدت نیاز داشته باشد.
معماری Zero Trust یکی از رویکردهای مهم در امنیت سایبری است که با حذف اعتماد پیشفرض، کنترل دقیق دسترسیها و ارزیابی شرایط امنیتی کاربران و دستگاهها، به کاهش احتمال نفوذ و محدودسازی آسیبهای ناشی از حملات کمک میکند.
برخلاف مدلهای سنتی که بخش زیادی از تمرکز خود را بر حفاظت از مرزهای شبکه قرار میدهند، معماری اعتماد صفر حفاظت از منابع، برنامهها و دادههای حساس را در اولویت قرار میدهد. این ویژگی بهخصوص برای سازمانهایی که از زیرساختهای ابری، سیستمهای توزیعشده و کارکنان دورکار استفاده میکنند، اهمیت دارد.
بااینحال، پیادهسازی Zero Trust به معنای خرید یک نرمافزار امنیتی یا جایگزینی تمام تجهیزات موجود نیست. اجرای موفق آن نیازمند شناسایی داراییهای حساس، مدیریت هویت، تعریف سیاستهای دسترسی، تقسیمبندی شبکه و نظارت مستمر بر فعالیتهاست.
بهترین رویکرد برای سازمانها، آغاز پیادهسازی از بخشهای حساس و پرریسک و توسعه تدریجی کنترلهای امنیتی است. استفاده از چارچوبهایی مانند NIST SP 800-207 و مدل بلوغ Zero Trust آژانس CISA نیز میتواند به طراحی نقشه راه و ارزیابی میزان پیشرفت کمک کند.
در نهایت، هدف معماری Zero Trust ایجاد امنیت مطلق نیست؛ بلکه کاهش اعتماد غیرضروری، محدودسازی دسترسیهای غیرمجاز و افزایش توان سازمان برای مقابله با تهدیدات سایبری است. هرچه سیاستهای دسترسی دقیقتر و کنترلهای امنیتی هماهنگتر باشند، احتمال گسترش یک نفوذ به سایر بخشهای زیرساخت کاهش پیدا میکند.
 سامانه مرورگر امن (CYBERFENCE)
 سامانه مدیریت دسترسی کارکنان و پیمانکاران( FENCEPORTAL PAM)
 سامانه انتشار امن پورتال سازمانی(FENCEPORTAL IAP)
 سامانه مدیریت رمز و شناسه سازمانی(Rahkar Password Manager)
 سامانه انتقال امن فایل (Filemanager)
 سامانه احرازهویت یکپارچه کاربران(SSO)
تعداد نظرات : 0