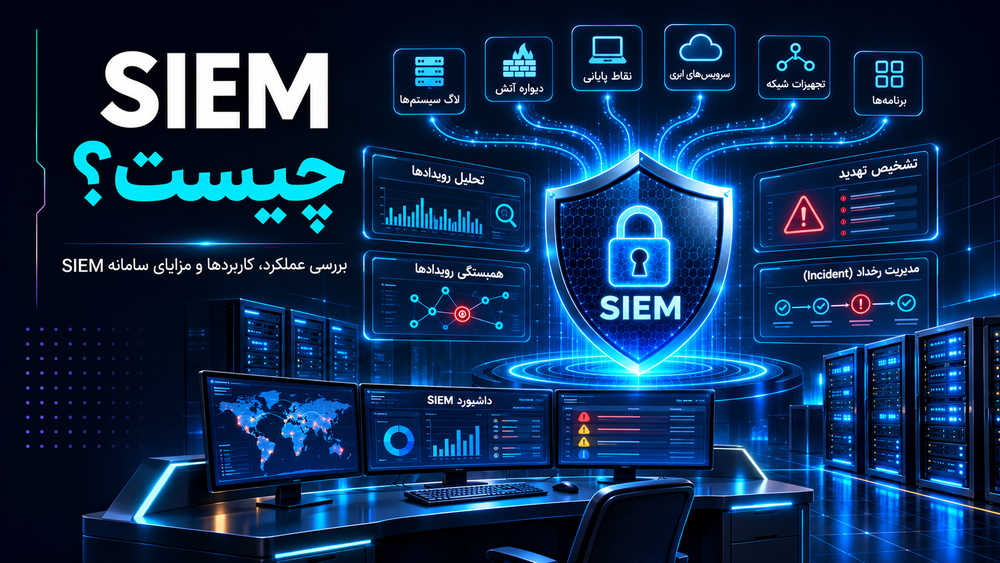
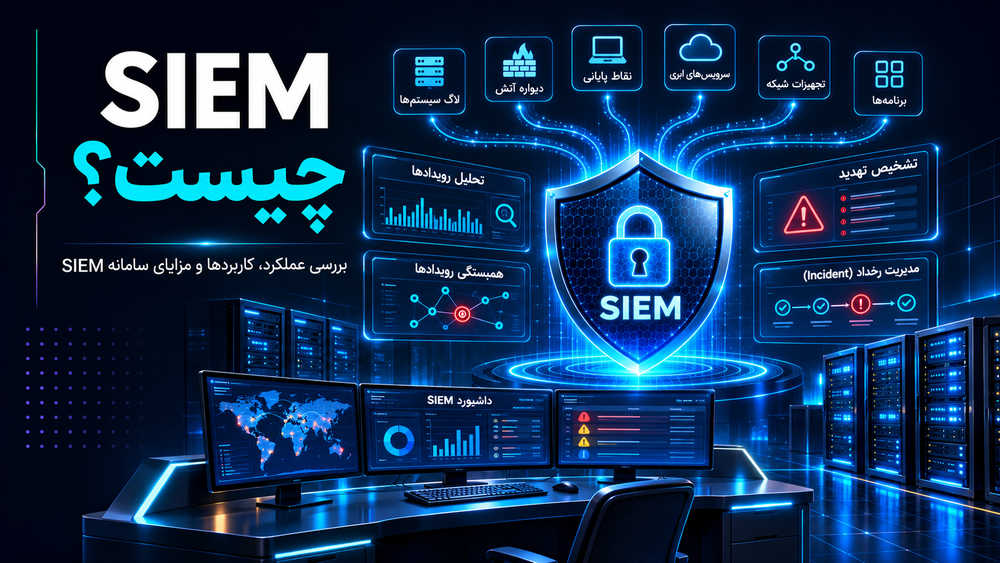
سازمانها روزانه حجم زیادی از اطلاعات و رویدادهای امنیتی را از طریق سرورها، تجهیزات شبکه، نرمافزارهای سازمانی و سیستمهای احراز هویت تولید میکنند. هر یک از این رویدادها میتواند اطلاعات مهمی درباره وضعیت امنیت زیرساخت ارائه دهد؛ اما زمانی که دادهها در سامانههای مختلف پراکنده باشند، شناسایی ارتباط میان آنها به کاری پیچیده و زمانبر تبدیل میشود.
برای مثال، ممکن است یک مهاجم ابتدا تلاشهای ناموفق متعددی برای ورود به یک حساب کاربری انجام دهد، سپس به یکی از سرورهای سازمان دسترسی پیدا کند و در مرحله بعد اطلاعات حساس را استخراج کند. اگر رویدادهای مربوط به این فعالیتها بهصورت جداگانه بررسی شوند، احتمال دارد نشانههای حمله بهموقع شناسایی نشوند.
سامانه SIEM برای پاسخ به همین چالش توسعه یافته است. این فناوری با جمعآوری، یکپارچهسازی و تحلیل رویدادهای امنیتی، امکان شناسایی رفتارهای مشکوک و بررسی تهدیدات احتمالی را فراهم میکند.
در این مقاله بررسی میکنیم که SIEM چیست، چگونه کار میکند، چه کاربردهایی در امنیت شبکه دارد و هنگام انتخاب و پیادهسازی آن باید چه نکاتی را در نظر گرفت.
SIEM مخفف Security Information and Event Management و به معنای مدیریت اطلاعات و رویدادهای امنیتی است. این فناوری مجموعهای از قابلیتهای نرمافزاری را برای جمعآوری، ذخیرهسازی، تحلیل و همبستهسازی رویدادهای امنیتی در یک محیط متمرکز ارائه میدهد.
سامانه SIEM یکی از فناوریهای مهم در حوزه امنیت سایبری است که به سازمانها کمک میکند فعالیتهای مشکوک را شناسایی کرده و دید جامعتری نسبت به وضعیت امنیت زیرساخت خود داشته باشند.
این سامانه با دریافت اطلاعات از سرورها، تجهیزات شبکه، نرمافزارهای سازمانی و سیستمهای احراز هویت، ارتباط میان رویدادهای مختلف را بررسی میکند و در صورت شناسایی الگوهای مشکوک، هشدار امنیتی تولید میکند.
برای مثال، اگر یک حساب کاربری در مدت کوتاهی چندین تلاش ناموفق برای ورود داشته باشد و پس از آن از یک موقعیت غیرمعمول به اطلاعات حساس دسترسی پیدا کند، SIEM میتواند این رویدادها را با یکدیگر مرتبط کرده و هشدار امنیتی ایجاد کند.
بنابراین، هدف SIEM تنها ذخیره گزارشهای سیستم نیست؛ بلکه تبدیل دادههای پراکنده امنیتی به اطلاعات قابلاستفاده برای تشخیص و بررسی تهدیدات است.
در امنیت شبکه، SIEM راهکاری برای ایجاد دید متمرکز نسبت به فعالیتهای تجهیزات، کاربران و سرویسهای متصل به زیرساخت سازمان محسوب میشود.
فایروالها، روترها، سرورها، سامانههای احراز هویت و تجهیزات امنیتی هرکدام اطلاعات متفاوتی تولید میکنند. SIEM این اطلاعات را دریافت کرده و امکان بررسی ارتباط میان رویدادهای ثبتشده را فراهم میسازد.
به کمک این فناوری، کارشناسان امنیت میتوانند فعالیتهای مشکوک را در سطح وسیعتری بررسی کنند و بهجای تحلیل جداگانه هر سیستم، تصویری یکپارچه از وضعیت امنیت شبکه داشته باشند.
فناوری SIEM از ترکیب دو مفهوم اصلی شکل گرفته است:
SIM یا Security Information Management: بر جمعآوری، ذخیرهسازی، مدیریت و تحلیل تاریخی اطلاعات امنیتی تمرکز دارد. این قابلیت برای بررسی سوابق فعالیتها، ممیزی و تهیه گزارشهای امنیتی کاربرد دارد.
SEM یا Security Event Management: بر پایش رویدادها، تحلیل فعالیتهای جاری، شناسایی موارد مشکوک و تولید هشدارهای امنیتی تمرکز میکند.
ترکیب این دو رویکرد باعث شکلگیری سامانههایی شد که علاوه بر نگهداری اطلاعات گذشته، توانایی تحلیل رویدادها و کمک به تشخیص تهدیدات جاری را نیز دارند.
با گسترش زیرساختهای دیجیتال، پیچیدگی مدیریت امنیت اطلاعات نیز افزایش پیدا کرده است. سازمانها معمولاً از چندین سامانه و ابزار امنیتی استفاده میکنند که هرکدام تنها بخشی از فعالیتهای زیرساخت را پایش میکنند.
این پراکندگی ممکن است باعث شود نشانههای یک حمله سایبری در میان حجم بالای اطلاعات شناسایی نشوند. SIEM با ایجاد یک محیط تحلیلی متمرکز، به برطرفکردن این چالش کمک میکند.
لاگ یا Log گزارشی از یک رویداد ثبتشده در سیستم است. این رویداد میتواند شامل ورود کاربر، اجرای یک برنامه، تغییر تنظیمات امنیتی یا برقراری ارتباط شبکه باشد.
در سازمانهای متوسط و بزرگ، حجم لاگها ممکن است به میلیونها رویداد در روز برسد. بررسی دستی چنین حجمی از دادهها دشوار و زمانبر است.
از سوی دیگر، یک فعالیت مشکوک ممکن است تنها با مشاهده چند رویداد مرتبط قابلشناسایی باشد. برای مثال، یک ورود موفق به سیستم لزوماً خطرناک نیست؛ اما اگر پس از تلاشهای ناموفق متعدد و از یک دستگاه ناشناس انجام شده باشد، به بررسی بیشتری نیاز دارد.
SIEM با یکپارچهسازی و تحلیل این اطلاعات، امکان شناسایی ارتباط میان رویدادهایی را فراهم میکند که در بررسی جداگانه ممکن است عادی به نظر برسند.
هرچه فاصله میان شروع فعالیت مخرب و شناسایی آن بیشتر باشد، مهاجم ممکن است فرصت بیشتری برای گسترش دسترسی، سرقت اطلاعات یا ایجاد اختلال در سرویسهای سازمان پیدا کند.
برای ارزیابی عملکرد تیمهای امنیتی، معمولاً از دو شاخص استفاده میشود:
MTTD یا Mean Time to Detect: میانگین زمان لازم برای شناسایی یک رخداد امنیتی.
MTTR یا Mean Time to Respond/Recover: میانگین زمان پاسخگویی یا بازیابی، بسته به تعریف شاخص در سازمان.
سامانه SIEM با متمرکزسازی اطلاعات، همبستگی رویدادها و تولید هشدارهای هدفمند میتواند به کاهش زمان تشخیص و بررسی تهدیدات کمک کند. البته میزان اثربخشی آن به کیفیت دادهها، تنظیمات سامانه و توانایی تیم امنیت بستگی دارد.
یکی از مشکلات رایج در مدیریت امنیت اطلاعات، نبود تصویری جامع از وضعیت زیرساخت است.
SIEM با جمعآوری دادههای تجهیزات و سامانههای مختلف، داشبوردهایی برای مشاهده رویدادهای امنیتی فراهم میکند. در این داشبوردها میتوان هشدارهای مهم، فعالیتهای مشکوک، منابع تولید رویداد و روند تغییرات امنیتی را بررسی کرد.
این دید متمرکز به مدیران فناوری اطلاعات و کارشناسان امنیت کمک میکند تهدیدات را بهتر اولویتبندی کرده و منابع خود را بر رخدادهای مهمتر متمرکز کنند.
عملکرد SIEM بر پایه دریافت اطلاعات از منابع مختلف، آمادهسازی دادهها، تحلیل ارتباط میان رویدادها و ایجاد هشدارهای امنیتی است.
این فرایند معمولاً در چند مرحله انجام میشود.
در نخستین مرحله، سامانه SIEM اطلاعات امنیتی را از منابع مختلف زیرساخت فناوری اطلاعات جمعآوری میکند.
مهمترین منابع دریافت لاگ عبارتاند از:
فایروالها، روترها و سوئیچهای شبکه
سرورهای ویندوزی و لینوکسی
سامانههای مدیریت هویت و احراز هویت مانند Active Directory
سیستمهای تشخیص و جلوگیری از نفوذ IDS/IPS
نرمافزارهای سازمانی و پایگاههای داده
تجهیزات امنیتی و سامانههای حفاظت از نقاط پایانی
سرویسهای ابری و زیرساختهای ترکیبی
انتقال اطلاعات ممکن است از طریق پروتکلهایی مانند Syslog، رابطهای برنامهنویسی API یا ابزارهای اختصاصی جمعآوری لاگ انجام شود.
کیفیت اطلاعات دریافتی در این مرحله اهمیت زیادی دارد؛ زیرا اگر یک منبع حیاتی رویدادهای خود را ثبت یا ارسال نکند، SIEM نیز دید کاملی نسبت به فعالیتهای آن نخواهد داشت.
لاگهای تولیدشده توسط تجهیزات مختلف معمولاً ساختار یکسانی ندارند. برای مثال، فرمت گزارش یک فایروال ممکن است با اطلاعات ثبتشده در سرور ویندوز متفاوت باشد.
در مرحله نرمالسازی، اطلاعات دریافتی پردازش شده و فیلدهای مهم آنها در قالبی سازگار و قابلتحلیل قرار میگیرند.
این اطلاعات میتوانند شامل زمان وقوع رویداد، نشانی IP مبدأ، نام کاربر، نوع فعالیت، سیستم مقصد و نتیجه عملیات باشند.
یکپارچهسازی دادهها باعث میشود SIEM بتواند اطلاعات منابع مختلف را با یکدیگر مقایسه کند. هماهنگبودن زمان سیستمها نیز در این مرحله اهمیت دارد؛ زیرا ترتیب دقیق رویدادها برای بازسازی فعالیتهای مهاجم ضروری است.
یکی از مهمترین قابلیتهای SIEM، همبستگی یا Correlation رویدادهای امنیتی است.
در این مرحله، سامانه ارتباط میان رویدادهای مختلف را بررسی میکند تا الگوهایی را شناسایی کند که ممکن است نشاندهنده فعالیت مخرب باشند.
فرض کنید رویدادهای زیر در یک شبکه ثبت شدهاند:
چندین تلاش ناموفق برای ورود به یک حساب کاربری اتفاق میافتد.
همان حساب از یک نشانی IP ناشناس با موفقیت وارد سیستم میشود.
کاربر به منابعی دسترسی پیدا میکند که معمولاً از آنها استفاده نمیکند.
حجم غیرعادی از اطلاعات از یک سرور دریافت یا منتقل میشود.
هرکدام از این رویدادها بهتنهایی ممکن است توضیحی عادی داشته باشند؛ اما ارتباط آنها میتواند نشاندهنده احتمال سرقت اعتبارنامه یا دسترسی غیرمجاز باشد.
SIEM با استفاده از قواعد همبستگی و روشهای تحلیلی، چنین الگوهایی را شناسایی و برای بررسی بیشتر مشخص میکند.
پس از تحلیل اطلاعات، SIEM در صورت مشاهده شرایط تعریفشده، هشدار امنیتی ایجاد میکند.
این هشدارها ممکن است براساس قواعد ازپیشتعیینشده، شاخصهای شناختهشده تهدید یا روشهای تشخیص رفتار غیرعادی تولید شوند.
برای مثال، ثبت تعداد زیادی تلاش ورود ناموفق در یک بازه زمانی کوتاه، اجرای یک دستور مشکوک روی سرور یا تغییر غیرمجاز تنظیمات امنیتی میتواند باعث ایجاد هشدار شود.
بسته به قابلیتهای سامانه، هشدارها ممکن است براساس شدت، اعتبار نشانههای تهدید و اهمیت داراییهای درگیر اولویتبندی شوند.
تولید هشدار پایان فرایند نیست. پس از شناسایی فعالیت مشکوک، کارشناسان امنیت باید بررسی کنند که آیا رویداد واقعاً نشاندهنده یک تهدید است یا خیر.
SIEM با فراهمکردن امکان جستجو در سوابق، مشاهده رویدادهای مرتبط و بازسازی خط زمانی فعالیتها به این بررسی کمک میکند.
همچنین اطلاعات ثبتشده میتوانند برای مستندسازی حوادث، تحلیل علت وقوع رخداد و تهیه گزارشهای مدیریتی یا ممیزی امنیتی استفاده شوند.
سامانههای SIEM بسته به معماری، محصول و امکانات ارائهشده، قابلیتهای متفاوتی دارند. بااینحال، مجموعهای از ویژگیها در راهکارهای حرفهای مدیریت اطلاعات و رویدادهای امنیتی اهمیت بیشتری دارند.
پایش نزدیک به زمان واقعی یا Real-time Monitoring به کارشناسان امنیت اجازه میدهد رویدادهای مهم را با تأخیر کم بررسی کنند.
در این فرایند، فعالیتهای مرتبط با سرورها، کاربران و تجهیزات شبکه بهصورت مستمر دریافت و تحلیل میشوند.
این قابلیت برای شناسایی تلاشهای ورود غیرمجاز، تغییرات حساس و فعالیتهای غیرعادی اهمیت دارد. البته سرعت شناسایی به تأخیر دریافت داده، ظرفیت پردازش و تنظیمات سامانه نیز وابسته است.
UEBA یا User and Entity Behavior Analytics به معنای تحلیل رفتار کاربران و موجودیتهاست.
در این روش، فعالیتهای کاربران، دستگاهها یا سایر موجودیتهای سازمانی بررسی میشود تا الگوهای رفتاری معمول و انحرافات احتمالی شناسایی شوند.
برای مثال، اگر کاربری که معمولاً در ساعات اداری فعالیت میکند، در زمان غیرمعمول از یک موقعیت ناشناس به حجم زیادی از دادهها دسترسی پیدا کند، این رفتار میتواند برای بررسی بیشتر علامتگذاری شود.
قابلیت UEBA بهویژه در شناسایی تهدیدات داخلی و سوءاستفاده احتمالی از حسابهای کاربری اهمیت دارد. البته این قابلیت در همه محصولات SIEM بهصورت داخلی یا با سطح یکسان ارائه نمیشود.
اطلاعات تهدید مجموعهای از دادهها و تحلیلها درباره تهدیدات سایبری شناختهشده است.
این اطلاعات ممکن است شامل نشانی IP مرتبط با فعالیت مخرب، دامنههای مشکوک، هش فایلهای بدافزاری و سایر شاخصهای نفوذ یا IOC باشد.
سامانه SIEM میتواند با استفاده از منابع Threat Intelligence، رویدادهای داخلی سازمان را با شاخصهای شناختهشده تهدید مقایسه کند.
برای مثال، ارتباط یک سرور داخلی با نشانی IP شناختهشده مرتبط با زیرساخت مهاجمان میتواند بهعنوان نشانهای برای بررسی امنیتی ثبت شود.
بررسی حوادث امنیتی معمولاً به اطلاعاتی نیاز دارد که پیش از شناسایی حمله ثبت شدهاند.
SIEM با نگهداری سوابق رویدادها و فراهمکردن قابلیت جستجو، به کارشناسان کمک میکند فعالیتهای گذشته را تحلیل کنند.
از این قابلیت میتوان برای شناسایی زمان احتمالی شروع نفوذ، بررسی فعالیت حسابهای درگیر و بازسازی مسیر گسترش حمله استفاده کرد.
مدت نگهداری دادهها باید براساس الزامات قانونی، نیازهای امنیتی، حساسیت اطلاعات و ظرفیت ذخیرهسازی تعیین شود.
داشبوردهای SIEM اطلاعات فنی را در قالب نمودارها، شاخصها و گزارشهای قابلبررسی ارائه میکنند.
این گزارشها میتوانند شامل تعداد هشدارها، روند رخدادهای امنیتی، وضعیت منابع لاگ، رویدادهای مرتبط با حسابهای ممتاز و نتایج بررسی حوادث باشند.
وجود چنین اطلاعاتی به مدیران امنیت کمک میکند عملکرد فرایندهای پایش را ارزیابی کرده و برای بهبود کنترلهای امنیتی تصمیم بگیرند.
برخی سامانههای SIEM جدید از هوش مصنوعی و یادگیری ماشین برای شناسایی الگوهای غیرعادی، دستهبندی هشدارها و کمک به تحلیل رخدادها استفاده میکنند.
این قابلیتها میتوانند در شرایطی که حجم رویدادها زیاد است، برای شناسایی رفتارهایی که با قواعد ثابت بهسختی تشخیص داده میشوند مفید باشند.
بااینحال، هوش مصنوعی جایگزین کامل کارشناسان امنیت نیست. کیفیت دادهها، تنظیمات مدل و بررسی انسانی همچنان برای تشخیص صحیح تهدیدات و جلوگیری از تصمیمگیری اشتباه اهمیت دارند.
کاربرد SIEM تنها به مشاهده لاگها محدود نمیشود. این فناوری در سناریوهای مختلف تشخیص تهدید، بررسی رخداد و مدیریت امنیت زیرساخت سازمانی قابلاستفاده است.
حملات Brute Force با هدف حدسزدن اطلاعات ورود کاربران از طریق آزمایش تعداد زیادی رمز عبور انجام میشوند.
SIEM میتواند با تحلیل گزارشهای احراز هویت، افزایش غیرعادی تلاشهای ناموفق، ورودهای مشکوک و فعالیتهای مرتبط با یک حساب کاربری را شناسایی کند.
همچنین ارتباط میان لاگهای احراز هویت و سایر منابع امنیتی ممکن است به شناسایی الگوهای پیچیدهتر سوءاستفاده از اعتبارنامهها کمک کند.
تهدیدات داخلی ممکن است ناشی از اقدامات عمدی کارکنان، اشتباهات انسانی یا سوءاستفاده مهاجمان از حسابهای معتبر باشند.
SIEM با بررسی فعالیتهای کاربران، تغییرات سطح دسترسی و رفتار حسابهای دارای مجوزهای بالا میتواند به شناسایی فعالیتهای غیرمعمول کمک کند.
در این زمینه، استفاده از سامانه pam یا Privileged Access Management برای مدیریت دسترسیهای ممتاز اهمیت ویژهای دارد. این سامانه با کنترل دسترسی کاربران دارای مجوزهای حساس و ثبت فعالیتهای مدیریتی، امکان نظارت دقیقتر بر حسابهای ممتاز را فراهم میکند.
اتصال لاگهای PAM به SIEM نیز به تیم امنیت کمک میکند فعالیتهای غیرعادی حسابهای مدیریتی را در کنار سایر رویدادهای سازمان بررسی کند.
برای مثال، اگر یک حساب مدیریتی در زمان غیرمعمول به چندین سرور حساس متصل شود، ترکیب اطلاعات این دو سامانه میتواند به شناسایی رفتار مشکوک کمک کند.
بدافزارها و باجافزارها ممکن است از روشهای مختلفی برای ورود، اجرا، گسترش و تخریب اطلاعات استفاده کنند.
SIEM با دریافت اطلاعات ابزارهای امنیتی، سرورها و نقاط پایانی میتواند نشانههایی مانند اجرای فرایندهای مشکوک، تغییرات غیرمنتظره و ارتباطات شبکه غیرعادی را تحلیل کند.
از سوی دیگر، استفاده از سامانه مرورگر امن میتواند به کاهش خطرات ناشی از دسترسی کاربران به وبسایتهای آلوده و محتوای مخرب اینترنتی کمک کند. این سامانهها بسته به طراحی و قابلیتهای خود میتوانند محیط مرور وب را محدود یا ایزوله کرده و سطح دسترسی محتوای اینترنتی به منابع سازمان را کاهش دهند.
در صورت پشتیبانی از ثبت و ارسال رویدادهای امنیتی، اطلاعات این سامانه نیز میتواند در SIEM تحلیل شود تا سازمان دید جامعتری نسبت به تهدیدات مبتنی بر وب داشته باشد.
البته تشخیص بدافزار به کیفیت دادههای دریافتی و پوشش قواعد تشخیص بستگی دارد. SIEM معمولاً در کنار ابزارهایی مانند EDR و آنتیویروس استفاده میشود.
دسترسی غیرمجاز به اطلاعات محرمانه یکی از نگرانیهای مهم سازمانهاست.
سامانه SIEM میتواند رویدادهای دسترسی به پایگاههای داده، فایلسرورها و سامانههای اطلاعاتی را بررسی کند.
اگر یک حساب کاربری در زمان غیرمعمول به تعداد زیادی فایل حساس دسترسی پیدا کند یا حجم بالایی از اطلاعات را دریافت کند، SIEM میتواند با وجود داده و قواعد مناسب، این فعالیت را برای بررسی بیشتر مشخص کند.
پس از شناسایی یک فعالیت مشکوک، بررسی دقیق رویدادها برای مشخصکردن منشأ تهدید، میزان تأثیر آن و سیستمهای درگیر ضروری است.
در این مرحله، مدیریت رخدادهای امنیتی نقش مهمی در سازماندهی فرایند شناسایی، تحلیل، مهار و رسیدگی به حوادث سایبری دارد. سامانه SIEM با نگهداری سوابق فعالیتها، ایجاد ارتباط میان رویدادها و ارائه گزارشهای تحلیلی، اطلاعات موردنیاز تیم امنیت را برای بررسی حادثه فراهم میکند.
این اطلاعات میتوانند برای بازسازی خط زمانی حمله، شناسایی حسابهای درگیر، تحلیل علت ریشهای رخداد و تعیین اقدامات اصلاحی مورد استفاده قرار گیرند.
بسیاری از سازمانها بخشی از خدمات خود را در زیرساخت ابری و بخشی را در مراکز داده داخلی اجرا میکنند.
این ساختار که با عنوان Hybrid Infrastructure شناخته میشود، مدیریت متمرکز امنیت را پیچیدهتر میکند.
SIEM میتواند در صورت پشتیبانی از منابع مربوط، رویدادهای سرویسهای ابری، سامانههای داخلی و تجهیزات شبکه را در یک محیط تحلیلی جمعآوری کند.
در زیرساختهایی که بخشهای مختلف شبکه از نظر سطح امنیت و میزان دسترسی متفاوت هستند، تفکیک شبکه های ناهمگون یکی از راهکارهای مهم برای محدودسازی ارتباطات غیرمجاز و کاهش احتمال گسترش تهدیدات محسوب میشود.
در چنین محیطهایی، SIEM با دریافت و تحلیل گزارشهای امنیتی تجهیزات مرزی و سامانههای مجاز، به شناسایی تلاشهای دسترسی غیرعادی میان بخشهای مختلف شبکه کمک میکند؛ بدون آنکه لازم باشد مرزهای جداسازی امنیتی نقض شوند.
استفاده صحیح از SIEM میتواند باعث بهبود فرایندهای شناسایی تهدید، مدیریت رخدادها و نظارت بر امنیت زیرساخت شود.
جمعآوری متمرکز دادهها و همبستگی رویدادهای مرتبط، نیاز به بررسی جداگانه چندین سامانه را کاهش میدهد.
کارشناسان امنیت میتوانند از طریق هشدارها و اطلاعات مرتبط، فعالیتهای مشکوک را سریعتر بررسی کنند. این موضوع در صورت طراحی مناسب قواعد تشخیص و فرایند پاسخگویی، به کاهش زمان تشخیص و رسیدگی کمک میکند.
SIEM اطلاعات تجهیزات و سرویسهای مختلف را در یک محیط واحد ارائه میکند.
این ویژگی باعث میشود مدیران امنیت دید بهتری نسبت به وضعیت فعالیت کاربران، رخدادهای غیرمعمول و تغییرات حساس زیرساخت داشته باشند.
بررسی دستی حجم بالای اطلاعات ممکن است باعث نادیدهگرفتن برخی نشانههای مهم شود.
SIEM با اجرای قواعد مشخص و تحلیل متمرکز دادهها، بخشی از فعالیتهای تکراری پایش امنیت را سادهتر میکند.
البته تنظیم نامناسب سامانه نیز میتواند هشدارهای کاذب ایجاد کند؛ بنابراین پایش کیفیت قواعد تشخیص ضروری است.
برخی استانداردها و چارچوبهای امنیت اطلاعات بر ثبت رویدادها، کنترل دسترسی، پایش فعالیتها و نگهداری شواهد تأکید دارند.
SIEM میتواند در اجرای کنترلهای مرتبط با استانداردهایی مانند ISO/IEC 27001 و الزامات امنیت داده نظیر PCI DSS نقش پشتیبان داشته باشد.
همچنین قابلیت گزارشدهی متمرکز به فرایندهای ممیزی و بررسی انطباق کمک میکند. بااینحال، استفاده از SIEM بهتنهایی به معنای رعایت کامل الزامات یک استاندارد نیست.
یکی از مهمترین کاربردهای SIEM، پشتیبانی از فعالیتهای مرکز عملیات امنیت SOC است. این مرکز مسئول پایش مستمر وضعیت امنیت سازمان، تحلیل هشدارها و رسیدگی به رخدادهای امنیتی است.
سامانه SIEM با تجمیع اطلاعات و همبستگی رویدادهای ثبتشده در بخشهای مختلف زیرساخت، به کارشناسان SOC کمک میکند تهدیدات احتمالی را سریعتر شناسایی کرده و بررسی رخدادهای مهم را در اولویت قرار دهند.
وجود قابلیت جستجو در سوابق فعالیتها و بررسی اطلاعات مرتبط با هر هشدار، فرایند تحلیل حوادث را نیز برای تیمهای امنیتی سادهتر میکند.
در حوزه امنیت اطلاعات، فناوریهایی مانند SOC، SOAR، XDR و IDS/IPS در کنار SIEM مورد استفاده قرار میگیرند. با وجود ارتباط این مفاهیم، هرکدام وظایف و محدوده عملکرد متفاوتی دارند.
SIEM یک فناوری برای جمعآوری و تحلیل رویدادهای امنیتی است؛ درحالیکه SOC یک مرکز یا ساختار عملیاتی برای نظارت و پاسخگویی به تهدیدات امنیتی محسوب میشود.
SOC از افراد متخصص، فرایندهای عملیاتی و ابزارهای امنیتی تشکیل شده است و SIEM میتواند یکی از اجزای فناوری مورد استفاده در آن باشد.
بنابراین، SOC مسئول اجرای فعالیتهای امنیتی است و SIEM اطلاعات و قابلیتهای تحلیلی موردنیاز برای بخشی از این فعالیتها را فراهم میکند.
SOAR مخفف Security Orchestration, Automation and Response است و بر هماهنگسازی ابزارهای امنیتی و خودکارسازی فرایندهای پاسخ به رخدادها تمرکز دارد.
SIEM معمولاً برای جمعآوری و تحلیل اطلاعات و تولید هشدار استفاده میشود؛ در مقابل، SOAR میتواند با استفاده از فرایندهای تعریفشده، بخشی از اقدامات بررسی و پاسخگویی را خودکار کند.
برای مثال، SIEM ممکن است یک نشانی IP مشکوک را شناسایی کند و یک راهکار SOAR با اجرای دستورالعمل مشخص، اطلاعات تکمیلی جمعآوری کرده یا پس از تأیید و براساس سیاست سازمان، اقدام مناسبی را در ابزارهای دیگر اجرا کند.
برخی محصولات امروزی قابلیتهای SIEM و SOAR را بهصورت یکپارچه ارائه میکنند.
XDR یا Extended Detection and Response بر تشخیص و پاسخ به تهدیدات با ترکیب اطلاعات چندین لایه امنیتی، مانند نقاط پایانی، شبکه، هویت و سرویسهای ابری تمرکز دارد.
SIEM معمولاً انعطاف بیشتری برای دریافت و تحلیل انواع لاگهای سازمانی و نگهداری دادههای امنیتی ارائه میکند؛ درحالیکه XDR بر جریانهای تشخیص و پاسخ یکپارچه تمرکز دارد.
البته مرز قابلیتهای این دو فناوری در محصولات مختلف ممکن است همپوشانی داشته باشد و انتخاب آنها باید براساس نیاز سازمان انجام شود.
سیستم مدیریت لاگ یا Log Management وظیفه جمعآوری، ذخیرهسازی، جستجو و سازماندهی گزارشهای ثبتشده در سیستمها را بر عهده دارد.
SIEM علاوه بر قابلیتهای مرتبط با لاگ، بر تحلیل امنیتی، همبستگی رویدادها و شناسایی تهدیدات تمرکز میکند.
به عبارت دیگر، هرچند مدیریت لاگ بخش مهمی از عملکرد SIEM است، اما هر سیستم مدیریت لاگی لزوماً قابلیتهای تشخیص تهدید و تحلیل امنیتی یک سامانه SIEM را ندارد.
IDS یا Intrusion Detection System برای تشخیص فعالیتهای مشکوک یا نشانههای نفوذ در محدوده تحت پوشش خود طراحی شده است.
IPS یا Intrusion Prevention System علاوه بر تشخیص، میتواند براساس تنظیمات و سیاستهای تعریفشده از برخی فعالیتهای مخرب جلوگیری کند.
در مقابل، SIEM اطلاعات را از منابع متنوع جمعآوری کرده و رویدادها را در سطح گستردهتری تحلیل میکند.
خروجی IDS و IPS نیز میتواند یکی از منابع اطلاعاتی مورد استفاده سامانه SIEM باشد.
| فناوری | وظیفه اصلی |
|---|---|
| SIEM | جمعآوری، تحلیل و همبستگی رویدادهای امنیتی |
| SOC | پایش، بررسی و پاسخ عملیاتی به تهدیدات |
| SOAR | هماهنگسازی ابزارها و خودکارسازی اقدامات امنیتی |
| XDR | تشخیص و پاسخ یکپارچه به تهدیدات در چندین لایه |
| IDS/IPS | تشخیص یا جلوگیری از نفوذ در محدوده تحت پوشش |
| Log Management | جمعآوری، نگهداری و جستجوی گزارشهای سیستم |
سامانههای SIEM از نظر معماری و محل استقرار در چند دسته اصلی قرار میگیرند. انتخاب نوع مناسب به نیازهای امنیتی، ساختار زیرساخت، الزامات نگهداری داده و منابع سازمان بستگی دارد.
در این مدل، زیرساخت سامانه SIEM در مرکز داده یا محیط تحت مدیریت خود سازمان مستقر میشود.
این روش برای سازمانهایی که نیاز به کنترل مستقیم زیرساخت و محل نگهداری اطلاعات دارند، میتواند مناسب باشد.
بااینحال، مدیریت سرورها، ظرفیت ذخیرهسازی، بهروزرسانی و نگهداری سامانه معمولاً مسئولیت بیشتری برای تیم فنی ایجاد میکند.
در مدل ابری، بخشی یا تمام زیرساخت پردازش و نگهداری دادهها در محیط ابری ارائهدهنده خدمت قرار دارد.
این راهکار میتواند توسعه ظرفیت و مدیریت زیرساخت را در برخی شرایط سادهتر کند و برای سازمانهایی که از سرویسهای ابری متنوع استفاده میکنند مناسب باشد.
پیش از انتخاب SIEM ابری باید موضوعاتی مانند محل نگهداری داده، محرمانگی اطلاعات، هزینه انتقال و پردازش لاگها و الزامات قانونی بررسی شوند.
در این مدل، منابع و اجزای سامانه ممکن است میان زیرساخت داخلی و محیط ابری توزیع شوند.
برای مثال، سازمان میتواند بخشی از اطلاعات حساس را در محیط داخلی نگهداری کرده و از قابلیتهای پردازش یا مدیریت ابری برای بخشهای دیگر استفاده کند.
پیادهسازی این معماری به هماهنگی مناسب میان منابع داده، کنترلهای دسترسی و سیاستهای امنیتی نیاز دارد.
سامانههای SIEM سنتی بیشتر بر جمعآوری لاگها، قواعد همبستگی و گزارشدهی امنیتی متمرکز بودند.
در راهکارهای جدید، قابلیتهایی مانند تحلیل رفتار کاربران، استفاده از اطلاعات تهدید، تحلیل پیشرفته و یکپارچگی با ابزارهای خودکارسازی اهمیت بیشتری پیدا کردهاند.
بااینحال، اصطلاح Next-Generation SIEM تعریف یکسانی در همه محصولات ندارد. بنابراین، بهتر است هنگام ارزیابی سامانه به قابلیتهای واقعی آن توجه شود، نه صرفاً عنوان تجاری محصول.
با وجود مزایای متعدد، راهاندازی SIEM بدون برنامهریزی مناسب ممکن است هزینه و پیچیدگی قابلتوجهی ایجاد کند.
هرچه تعداد تجهیزات و سرویسهای متصل به SIEM بیشتر باشد، حجم دادههای دریافتی نیز افزایش پیدا میکند.
این موضوع میتواند بر ظرفیت پردازش، فضای ذخیرهسازی و هزینه مجوز نرمافزار تأثیر بگذارد.
یکی از شاخصهای مورد استفاده برای سنجش بار رویدادها، EPS یا Events Per Second است که تعداد رویدادهای پردازششده در هر ثانیه را نشان میدهد.
برای مدیریت هزینهها باید منابع لاگ براساس اهمیت امنیتی اولویتبندی شوند و سیاست مناسبی برای نگهداری دادهها تعیین شود.
هشدار کاذب یا False Positive زمانی رخ میدهد که سامانه یک فعالیت مجاز یا بیخطر را بهاشتباه مشکوک تشخیص دهد.
افزایش هشدارهای کاذب ممکن است باعث خستگی کارشناسان امنیت یا Alert Fatigue شود و توجه آنها را از رخدادهای مهم منحرف کند.
برای کاهش این مشکل باید قواعد تشخیص بهصورت مداوم بررسی و متناسب با رفتار واقعی زیرساخت تنظیم شوند.
برای استفاده مؤثر از SIEM، دانش فنی در زمینه شبکه، سیستمعامل، تحلیل لاگ، امنیت اطلاعات و پاسخ به رخداد ضروری است.
اتصال تجهیزات، طراحی قواعد همبستگی، تحلیل هشدارها و نگهداری سامانه نیز به فرایندهای مشخص نیاز دارد.
به همین دلیل، خرید و نصب نرمافزار بهتنهایی موفقیت پروژه SIEM را تضمین نمیکند.
SIEM تنها میتواند اطلاعاتی را تحلیل کند که به آن دسترسی دارد.
اگر گزارشگیری از یک سامانه مهم فعال نباشد یا رویدادهای آن به SIEM ارسال نشوند، احتمال دارد بخشی از فعالیتهای مشکوک شناسایی نشوند.
همچنین قواعد تشخیص ناقص، اطلاعات بیکیفیت و نبود فرایند رسیدگی به هشدارها میتوانند اثربخشی سامانه را کاهش دهند.
انتخاب SIEM باید براساس نیازهای واقعی امنیتی سازمان انجام شود. امکانات زیاد یک محصول لزوماً به معنای مناسببودن آن برای تمام زیرساختها نیست.
در نخستین مرحله باید تعداد تجهیزات، میزان تولید لاگ، حجم روزانه دادهها و نیازهای توسعه آینده بررسی شود.
شاخصهایی مانند EPS، حجم داده ورودی روزانه و مدت نگهداری اطلاعات به تعیین ظرفیت موردنیاز کمک میکنند.
سامانه انتخابشده باید توانایی پردازش حجم موردانتظار دادهها و توسعه متناسب با رشد زیرساخت را داشته باشد.
یک SIEM مناسب باید بتواند اطلاعات موردنیاز را از تجهیزات و سرویسهای اصلی سازمان دریافت کند.
پشتیبانی از Syslog، API، رابطهای اختصاصی و فرمتهای مختلف داده در این مرحله اهمیت دارد.
همچنین باید بررسی شود که سامانه تا چه اندازه امکان دریافت اطلاعات از محصولات امنیتی موجود در شبکه را فراهم میکند.
توانایی همبستگی رویدادها، تعریف قواعد تشخیص، استفاده از اطلاعات تهدید و تحلیل فعالیتهای غیرعادی از معیارهای مهم انتخاب SIEM هستند.
در این مرحله بهتر است قابلیتهای سامانه با چند سناریوی امنیتی واقعی آزمایش شوند.
برای نمونه میتوان بررسی کرد که سامانه تا چه اندازه توانایی شناسایی حملات مرتبط با حسابهای کاربری، تغییرات غیرمجاز و فعالیتهای مشکوک در شبکه را دارد.
لاگهای امنیتی ممکن است شامل اطلاعات حساس کاربران، نشانیهای شبکه، شناسه حسابها و جزئیات فعالیت سامانهها باشند.
بنابراین، هنگام انتخاب SIEM باید کنترلهای دسترسی، رمزنگاری، امنیت ارتباطات و محل نگهداری دادهها بررسی شوند.
قابلیت ثبت فعالیت مدیران سامانه و تفکیک سطوح دسترسی نیز در محیطهای سازمانی اهمیت زیادی دارد.
هزینه SIEM فقط به قیمت مجوز نرمافزار محدود نمیشود.
هزینه زیرساخت، پردازش و ذخیرهسازی لاگها، یکپارچهسازی تجهیزات، آموزش نیروی انسانی، پشتیبانی و توسعه قواعد تشخیص نیز باید محاسبه شود.
برای مقایسه گزینهها میتوان از شاخص TCO یا Total Cost of Ownership استفاده کرد که مجموع هزینه مالکیت و بهرهبرداری سامانه را در یک دوره مشخص نشان میدهد.
پشتیبانی مناسب، مستندات فنی، امکان سفارشیسازی و بهروزرسانی قواعد تشخیص از عوامل مهم در انتخاب یک سامانه SIEM هستند.
سازمان باید اطمینان حاصل کند که راهکار انتخابی قابلیت هماهنگی با تغییرات زیرساخت و تهدیدات جدید را دارد.
پیادهسازی SIEM یک پروژه فنی و عملیاتی است که باید با شناخت نیازهای امنیتی آغاز شود و با ارزیابی و بهبود مستمر ادامه پیدا کند.
ابتدا باید داراییهای حیاتی سازمان مانند سرورهای اصلی، پایگاههای داده، سامانههای هویتی و تجهیزات شبکه شناسایی شوند.
سپس اهداف پایش امنیتی مشخص شوند. برای مثال، تشخیص ورود غیرمجاز، بررسی تغییرات حسابهای ممتاز یا شناسایی فعالیتهای مشکوک در سرورهای حیاتی میتوانند از اهداف اولیه باشند.
پس از تعیین اهداف، منابع اطلاعاتی موردنیاز انتخاب میشوند.
در این مرحله باید ثبت رویدادهای مهم فعال شده و انتقال ایمن آنها به SIEM برقرار شود.
همچنین لازم است کیفیت لاگها، صحت زمان ثبت رویدادها و کاملبودن اطلاعات دریافتی بررسی شود.
در این مرحله قواعدی برای شناسایی فعالیتهای مشکوک تعریف میشود.
سناریوهای تشخیص میتوانند براساس خطرات اصلی سازمان، تجربه حوادث گذشته و چارچوبهایی مانند MITRE ATT&CK طراحی شوند.
برای مثال، شناسایی ورود غیرعادی به حسابهای ممتاز یا تغییرات حساس در تنظیمات امنیتی میتواند جزو سناریوهای اولیه باشد.
پس از طراحی قواعد، باید عملکرد آنها با رویدادهای آزمایشی و سناریوهای کنترلشده ارزیابی شود.
در این مرحله مشخص میشود که آیا هشدارها بهدرستی تولید میشوند و چه شرایطی باعث ایجاد هشدارهای غیرضروری میشود.
اصلاح قواعد، تعیین آستانههای مناسب و اولویتبندی منابع مهم میتواند کیفیت تشخیص را بهبود دهد.
پس از راهاندازی، تیم امنیت باید روش بررسی هشدارها، جستجو در دادهها و مستندسازی رخدادها را فرا بگیرد.
ازآنجاکه زیرساخت سازمان و روشهای حمله در طول زمان تغییر میکنند، قواعد تشخیص و منابع لاگ نیز باید بهصورت دورهای بازبینی شوند.
در نتیجه، پیادهسازی SIEM یک فعالیت مقطعی نیست؛ بلکه بخشی از فرایند مستمر مدیریت امنیت سازمان محسوب میشود.
در بازار امنیت سایبری، راهکارهای مختلفی برای مدیریت اطلاعات و رویدادهای امنیتی ارائه شدهاند. هرکدام از این محصولات از نظر معماری، قابلیتهای تحلیلی و مدل ارائه خدمات ویژگیهای متفاوتی دارند.
Splunk Enterprise Security یکی از راهکارهای شناختهشده برای تحلیل دادههای امنیتی، همبستگی رویدادها و پشتیبانی از عملیات امنیتی است.
این محصول قابلیتهایی برای جستجوی پیشرفته، تحلیل رخدادها، مدیریت هشدارها و بررسی تهدیدات ارائه میکند.
IBM QRadar SIEM برای جمعآوری و تحلیل رویدادهای امنیتی و بررسی فعالیتهای مشکوک در زیرساخت سازمانی طراحی شده است.
قابلیت همبستگی رویدادها و سازماندهی اطلاعات مرتبط با رخدادهای امنیتی از ویژگیهای شناختهشده این خانواده محصول محسوب میشود.
Microsoft Sentinel یک راهکار SIEM ابری است که برای پایش، تحلیل و بررسی تهدیدات در محیطهای ابری و زیرساختهای مختلف استفاده میشود.
این راهکار با سرویسهای مایکروسافت و منابع داده متنوع یکپارچه میشود و قابلیتهایی برای تشخیص تهدید، جستجوی امنیتی و خودکارسازی برخی فرایندها ارائه میکند.
Wazuh یک پلتفرم امنیتی متنباز است که قابلیتهایی در زمینه تحلیل لاگ، پایش امنیت نقاط پایانی، تشخیص تغییرات فایلها و بررسی رخدادهای امنیتی ارائه میدهد.
این ابزار میتواند برای سازمانهایی که به دنبال راهکارهای متنباز و قابلسفارشیسازی هستند، یکی از گزینههای قابلبررسی باشد.
Elastic Security بر بستر فناوریهای Elastic ساخته شده و قابلیتهایی برای جمعآوری و تحلیل دادههای امنیتی، جستجو در رویدادها و شناسایی تهدیدات ارائه میدهد.
این راهکار میتواند از دادههای منابع مختلف برای پشتیبانی از فرایندهای تشخیص و بررسی حوادث استفاده کند.
انتخاب میان این محصولات باید براساس سناریوهای امنیتی سازمان، ظرفیت موردنیاز، امکانات نسخههای مختلف، هزینه مالکیت و شرایط پشتیبانی انجام شود.
افزایش حجم اطلاعات امنیتی و پیچیدهترشدن حملات سایبری باعث شده است توسعهدهندگان راهکارهای SIEM توجه بیشتری به تحلیل پیشرفته، یادگیری ماشین و خودکارسازی فرایندها داشته باشند.
در روشهای مبتنی بر قواعد ثابت، سامانه معمولاً به دنبال شرایط مشخصی در دادهها میگردد.
یادگیری ماشین میتواند با بررسی الگوهای رفتاری و تغییرات آماری، به شناسایی برخی فعالیتهای غیرعادی کمک کند.
این روش بهویژه زمانی مفید است که رفتار مشکوک بهسادگی با یک قاعده ثابت قابلتوصیف نباشد. البته تشخیص ناهنجاری لزوماً به معنای کشف حمله نیست و نتایج باید ارزیابی شوند.
هوش مصنوعی میتواند در خلاصهسازی اطلاعات، دستهبندی رخدادها و ارائه زمینه تحلیلی به کارشناسان امنیت نقش داشته باشد.
برای مثال، برخی ابزارها میتوانند اطلاعات مرتبط با یک هشدار را گردآوری کرده و خلاصهای از فعالیتهای مشکوک ارائه دهند.
چنین قابلیتهایی ممکن است زمان بررسی اولیه رخدادها را کاهش دهند، اما تصمیمهای حساس امنیتی همچنان به کنترل، اعتبارسنجی و سیاستهای مشخص نیاز دارند.
روند توسعه فناوریهای امنیتی به سمت هماهنگی بیشتر میان SIEM، SOAR، XDR و سایر ابزارهای عملیات امنیت حرکت میکند.
هدف این یکپارچگی، کاهش پراکندگی اطلاعات و سادهسازی جریان تشخیص، بررسی و پاسخ به تهدیدات است.
بااینحال، اثربخشی چنین معماریهایی به کیفیت یکپارچهسازی ابزارها، طراحی فرایندهای عملیاتی و توانایی تیم امنیت وابسته است.
سامانه SIEM یکی از فناوریهای مهم در مدیریت امنیت اطلاعات است که با جمعآوری، یکپارچهسازی و تحلیل رویدادهای امنیتی، به سازمانها کمک میکند فعالیتهای مشکوک را شناسایی کرده و رخدادهای احتمالی را دقیقتر بررسی کنند.
مهمترین ارزش این فناوری، ایجاد دید متمرکز نسبت به رویدادهای زیرساخت و فراهمکردن امکان ارتباطدادن اطلاعاتی است که در سیستمهای مختلف ثبت میشوند.
بااینحال، نیاز به SIEM در همه سازمانها یکسان نیست. اندازه زیرساخت، حساسیت دادهها، الزامات قانونی، حجم رویدادها و توانایی تیم امنیت از عواملی هستند که بر ضرورت و نوع راهکار مناسب تأثیر میگذارند.
همچنین SIEM بهتنهایی تضمینکننده امنیت سازمان نیست و باید در کنار کنترلهای پیشگیرانه، ابزارهای حفاظتی و فرایندهای پاسخ به رخداد استفاده شود.
انتخاب و پیادهسازی صحیح سامانه SIEM میتواند گامی مؤثر در افزایش توانایی سازمان برای پایش امنیت، شناسایی تهدیدات و مدیریت حوادث سایبری باشد.
SIEM مخفف Security Information and Event Management و به معنای مدیریت اطلاعات و رویدادهای امنیتی است. این فناوری برای جمعآوری، تحلیل و همبستهسازی اطلاعات امنیتی از منابع مختلف و کمک به شناسایی تهدیدات سایبری استفاده میشود.
مهمترین وظیفه SIEM ایجاد دید متمرکز بر رویدادهای امنیتی و تحلیل ارتباط میان آنهاست. این سامانه با دریافت لاگها، اجرای قواعد تشخیص و تولید هشدار به کارشناسان امنیت در شناسایی و بررسی فعالیتهای مشکوک کمک میکند.
SIEM در درجه نخست یک ابزار پایش و تشخیص تهدید است و بهتنهایی مانع همه حملات نمیشود. بااینحال، میتواند با شناسایی سریعتر فعالیتهای مشکوک و اتصال به ابزارهای پاسخگویی، به مهار و کاهش پیامدهای برخی حملات کمک کند.
SIEM یک سامانه نرمافزاری برای تحلیل اطلاعات امنیتی است، اما SOC یک ساختار عملیاتی متشکل از کارشناسان، فرایندها و فناوریهای امنیتی محسوب میشود. SIEM میتواند یکی از ابزارهای اصلی مورد استفاده در SOC باشد.
خیر. فایروال برای کنترل ترافیک و اعمال سیاستهای دسترسی شبکه استفاده میشود؛ درحالیکه SIEM اطلاعات امنیتی را از منابع مختلف دریافت و تحلیل میکند. گزارشهای تولیدشده توسط فایروال نیز میتوانند به SIEM ارسال شوند.
SIEM بر جمعآوری، همبستگی و تحلیل رویدادها تمرکز دارد. SOAR برای هماهنگسازی ابزارهای امنیتی و خودکارسازی فرایندهای بررسی و پاسخ به رخدادها استفاده میشود. این دو فناوری میتوانند مکمل یکدیگر باشند.
نیاز کسبوکارهای کوچک به SIEM به حساسیت اطلاعات، میزان ریسک، الزامات امنیتی و منابع موجود بستگی دارد. برخی سازمانهای کوچک میتوانند از راهکارهای سادهتر پایش لاگ یا خدمات مدیریتشده امنیتی استفاده کنند.
هزینه SIEM به عواملی مانند حجم لاگهای دریافتی، نرخ رویدادها یا EPS، مدت نگهداری داده، مدل مجوز، نوع استقرار، زیرساخت پردازشی و هزینه نیروی انسانی بستگی دارد. محاسبه هزینه کل مالکیت برای انتخاب راهکار مناسب ضروری است.
بله. ابزارهایی مانند Wazuh و برخی راهکارهای مبتنی بر فناوریهای متنباز امکان پیادهسازی قابلیتهای مرتبط با SIEM را فراهم میکنند. البته متنبازبودن نرمافزار به معنای صفر بودن هزینه زیرساخت، نگهداری و پشتیبانی نیست.
بله. سازمان میتواند بدون داشتن SOC مستقل نیز از SIEM استفاده کند. بااینحال، برای بررسی هشدارها، رسیدگی به حوادث و نگهداری قواعد تشخیص باید مسئولیتهای مشخصی تعیین شود. استفاده از خدمات SOC مدیریتشده نیز یکی از گزینههای ممکن است.
 سامانه مرورگر امن (CYBERFENCE)
 سامانه مدیریت دسترسی کارکنان و پیمانکاران( FENCEPORTAL PAM)
 سامانه انتشار امن پورتال سازمانی(FENCEPORTAL IAP)
 سامانه مدیریت رمز و شناسه سازمانی(Rahkar Password Manager)
 سامانه انتقال امن فایل (Filemanager)
 سامانه احرازهویت یکپارچه کاربران(SSO)
تعداد نظرات : 0